Nadzór, przeglądy i audyt SZBI w KSC: wymagania i ich realizacja w platformie
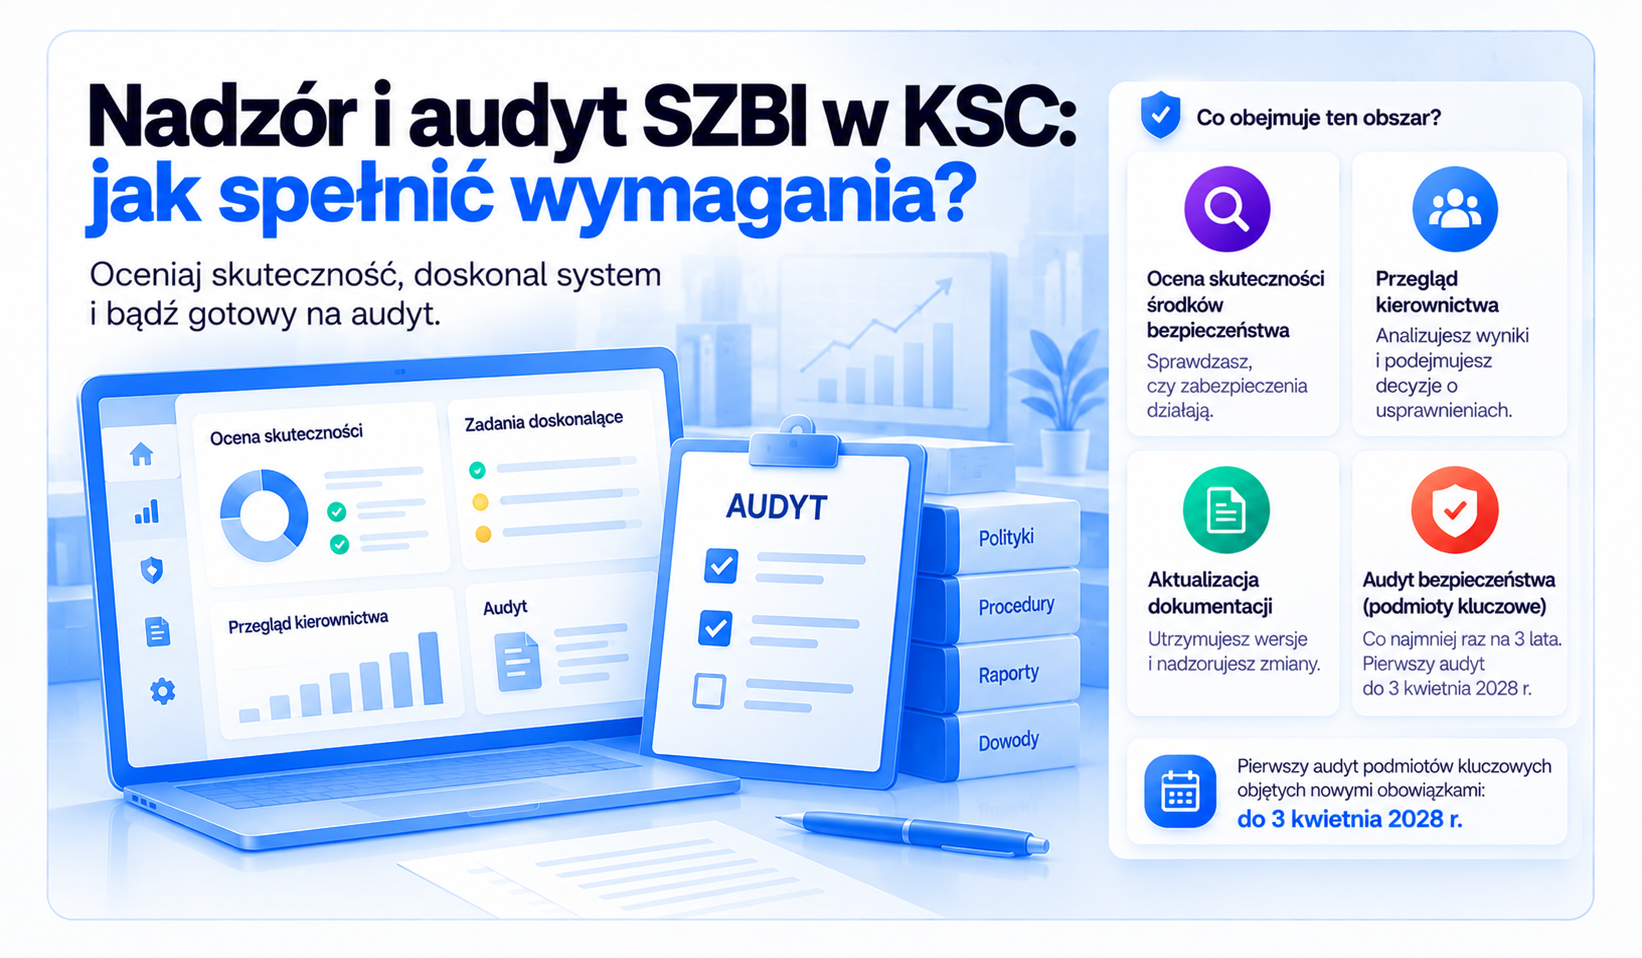
Ustawa o KSC wymaga, żeby system zarządzania bezpieczeństwem informacji był regularnie oceniany i doskonalony. Podmiot wdraża polityki i procedury oceny skuteczności środków bezpieczeństwa (art. 8 ust. 1 pkt 2 lit. h), a decyzje dotyczące przeglądu i nadzoru nad SZBI podejmuje kierownik (art. 8d pkt 1). Podmioty kluczowe przeprowadzają ponadto audyt bezpieczeństwa co najmniej raz na 3 lata; dla podmiotów objętych ustawą od wejścia nowelizacji w życie pierwszy audyt przypada do 3 kwietnia 2028 r. W szóstej części serii pokazujemy, co sprawdzić i jak prowadzić nadzór nad SZBI w platformie Quantifier.ai.
KSC wymaganie po wymaganiu: jak czytać tę serię
Znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa (KSC) wdraża do polskiego prawa dyrektywę NIS2. Nowelizacja opublikowana w Dz.U. z 2026 r. poz. 252 obowiązuje od 3 kwietnia 2026 r. i obejmuje podmioty kluczowe oraz podmioty ważne z sektorów wymienionych w załącznikach nr 1 i 2 do ustawy.
Rdzeniem nowych obowiązków jest system zarządzania bezpieczeństwem informacji (SZBI) z art. 8, obejmujący kilkanaście grup środków technicznych i organizacyjnych. Podmioty, które spełniały kryteria w dniu wejścia nowelizacji w życie, wdrażają obowiązki do 3 kwietnia 2027 r., a podmioty kluczowe przeprowadzają pierwszy audyt do 3 kwietnia 2028 r.
W tej serii omawiamy wymagania KSC obszar po obszarze. Każda część ma ten sam układ:
- podstawa prawna, czyli przepisy, z których wynika dany obszar;
- punkty kontrolne w czterech perspektywach: decyzje i odpowiedzialność; zasady, procedury i dokumentacja; systemy i bezpieczeństwo techniczne; usługi, ludzie i codzienna działalność;
- zakładki platformy Quantifier.ai, w których dany punkt jest realizowany i dokumentowany;
- działania po stronie organizacji, które wymagają decyzji i udziału ludzi.
Pozostałe części serii:
- część 1 - Zarządzanie aktywami,
- część 2 - Edukacja i cyberhigiena,
- część 3 - Ochrona systemów i informacji,
- część 4 - Łańcuch dostaw i dostawcy,
- część 5 - Monitorowanie i incydenty.
Najważniejsze pojęcia
- Ocena skuteczności: sprawdzenie, czy zabezpieczenia działają zgodnie z założeniami, na podstawie testów, audytów, incydentów i realizacji zadań.
- Przegląd kierownictwa: cykliczna ocena stanu SZBI przez kierownictwo, zakończona decyzjami o usprawnieniach, priorytetach i zasobach.
- Działanie doskonalące: zadanie wynikające z przeglądu, oceny lub audytu, z właścicielem, terminem, oczekiwanym rezultatem i sposobem weryfikacji.
- Wersjonowanie dokumentacji: oznaczanie kolejnych wersji dokumentów, które pozwala ustalić, co i kiedy się zmieniło (art. 10 ust. 6).
- Osoba kontaktowa: osoba wyznaczona do kontaktów z podmiotami krajowego systemu cyberbezpieczeństwa, wskazana we wpisie do Wykazu KSC.
- Audyt bezpieczeństwa: audyt bezpieczeństwa systemu informacyjnego wykorzystywanego do świadczenia usługi, obowiązkowy dla podmiotów kluczowych (art. 15).
Podstawa prawna: co dokładnie mówi ustawa
Ocena skuteczności i przegląd kierownictwa: lit. h i art. 8d
Lit. h wymaga polityk i procedur oceny skuteczności środków technicznych i organizacyjnych. Art. 8d pkt 1 powierza kierownikowi podmiotu decyzje dotyczące przeglądu i nadzoru nad SZBI, a pkt 2 planowanie środków finansowych na realizację obowiązków. Formę i częstotliwość przeglądu ustala organizacja; sprawdzoną praktyką jest cykliczny przegląd kierownictwa, w którym zbiegają się wyniki audytów, testów, incydentów i realizacji zadań. Dyrektywa NIS2 w art. 20 ust. 1 zobowiązuje organy zarządzające do nadzoru nad wdrażaniem środków zarządzania ryzykiem.
Aktualizacja dokumentacji: art. 10
Art. 10 ust. 1 wymaga opracowywania, stosowania i aktualizowania dokumentacji bezpieczeństwa systemu informacyjnego. Nadzór nad dokumentacją obejmuje m.in. oznaczanie kolejnych wersji dokumentów, które pozwala określić wprowadzone zmiany (art. 10 ust. 6). Protokoły przeglądów i wyniki ocen są zapisami dokumentacji operacyjnej (art. 10 ust. 4).
Osoby kontaktowe i Wykaz KSC: art. 9 i art. 7c
Art. 9 ustawy wymaga co do zasady wyznaczenia co najmniej dwóch osób odpowiedzialnych za utrzymywanie kontaktów z podmiotami krajowego systemu cyberbezpieczeństwa. W przypadku mikroprzedsiębiorców, małych przedsiębiorców oraz podmiotów ważnych będących podmiotami publicznymi wystarczy wyznaczenie co najmniej jednej osoby.
Audyt bezpieczeństwa podmiotów kluczowych: art. 15 i art. 16
Najważniejsze wymagania dotyczące audytu:
Audyt mogą przeprowadzić podmioty wskazane w art. 15 ust. 2, m.in. akredytowana jednostka oceniająca zgodność albo audytorzy spełniający wymagania kwalifikacyjne określone w ustawie. Dodatkowo audytorzy muszą spełniać wymagania dotyczące niezależności od audytowanej organizacji. Ustalenia z audytu przekłada się na działania poaudytowe, które wracają do cyklu przeglądów.
Odmienne zasady dla wybranych podmiotów
Cykliczny audyt dotyczy podmiotów kluczowych. Podmiotowi ważnemu organ może nakazać audyt zewnętrzny po incydencie poważnym lub innym naruszeniu ustawy (art. 15 ust. 1b). W bankowości i infrastrukturze rynków finansowych odporność cyfrową, w tym testy i przeglądy, reguluje rozporządzenie DORA, a art. 8i wyłącza dla tych podmiotów przepisy KSC o SZBI. Podmioty ważne będące podmiotami publicznymi budują SZBI według załącznika nr 4 do ustawy.
Co sprawdzić: 11 punktów kontrolnych
Poniższa tabela przekłada przepisy na pytania kontrolne. Każdy punkt ma podstawę prawną i miejsce w platformie Quantifier.ai, w którym organizacja go realizuje i dokumentuje.
Jak ten obszar działa w platformie Quantifier.ai
Ten obszar zamyka cykl ciągłej zgodności: wyniki testów, incydentów, przeglądów i audytów wracają do zadań, dokumentów i zabezpieczeń. Quantifier.ai zbiera te dane w jednym miejscu i pokazuje kierownictwu stan zgodności i ryzyka w raportach dla zarządu.
Przeglądy kierownictwa
Procedury wyznaczają terminy przeglądów, dane wejściowe (wyniki audytów, testów, incydentów i realizacji zadań) oraz uczestników. Decyzje o usprawnieniach, priorytetach i zasobach organizacja zapisuje w platformie i zamienia w zadania, aktualizacje dokumentacji i zmiany zabezpieczeń. Dashboard zarządu pokazuje stan zgodności i ryzyka dla wszystkich regulacji naraz i służy kierownictwu jako materiał na przegląd.
Oceny skuteczności i działania doskonalące
Zakładka Plany & testy gromadzi procedury oceny skuteczności (zakres, metody, częstotliwość, kryteria i wymagane dowody), protokoły przeglądów z datą i uczestnikami oraz wyniki ponownych testów po wdrożeniu zmian. Ustalenia są powiązane z ocenianymi zabezpieczeniami i zadaniami. W Macierzy RACI każde działanie doskonalące ma właściciela, termin, oczekiwany rezultat i sposób weryfikacji.
Wersje dokumentów
Po zmianach organizacyjnych, technicznych lub wynikających z ocen zespół przegląda właściwe dokumenty, zatwierdza nową wersję z datą obowiązywania i przekazuje ją odpowiednim osobom. Każda zmiana jest widoczna w audit trail.
Osoby kontaktowe
Macierz RACI wskazuje osoby kontaktowe i ich zastępców, a procedury cykliczne przypominają o porównaniu danych w Wykazie KSC z aktualnym składem zespołu. Wniosek o zmianę wpisu organizacja składa w systemie teleinformatycznym Wykazu i zachowuje potwierdzenie w platformie.
Audyt
Moduł Audyt porządkuje przygotowanie i obsługę audytu: termin i zakres, weryfikację uprawnień i niezależności wykonawcy, dokumentację i dowody, ustalenia, raport oraz działania poaudytowe. Ustalenia z audytu zamieniają się w zadania z terminem, a pakiet dowodów dla audytora można przygotować dla wybranej regulacji jednym kliknięciem.

Rola Leona i ekspertów
Asystent AI Leon pilnuje terminów przeglądów, testów i audytu oraz podpowiada, czego brakuje w rejestrach. Eksperci i audytorzy Quantifier pomagają przygotować się do audytu, przeprowadzić audyt wewnętrzny i zaplanować działania korygujące. Ze względu na wymóg niezależności z art. 15 ust. 2a osoby, które realizowały zadania w ramach SZBI podmiotu, nie prowadzą jego audytu.
Co pozostaje po stronie organizacji
Kierownictwo podejmuje decyzje podczas przeglądów i zapewnia zasoby. Zmiany konfiguracji wykonuje się w systemach organizacji, wniosek o zmianę wpisu w Wykazie KSC składa podmiot, a podmiot kluczowy wybiera audytora, zleca audyt i przekazuje raport organowi.
Najczęstsze błędy
- Przegląd bez decyzji. Spotkanie, po którym nie zostały zapisane decyzje, właściciele i terminy, trudno wykazać jako nadzór kierownika.
- Działania doskonalące bez weryfikacji. Zadanie zamknięte bez ponownego testu nie pokazuje, czy przyczyna problemu zniknęła.
- Nieaktualny Wykaz. Odejście osoby kontaktowej bez zmiany wpisu w ciągu 14 dni to łatwa do uniknięcia niezgodność.
- Audytor zaangażowany we wdrożenie. Osoba, która realizowała w podmiocie zadania z zakresu cyberbezpieczeństwa w ciągu roku przed audytem, nie może go przeprowadzić (art. 15 ust. 2a).
- Audyt planowany na ostatnią chwilę. Pierwszy termin przypada dla wielu podmiotów w tym samym czasie, dlatego audytora i przegląd dowodów warto zaplanować z wyprzedzeniem.
Zobacz ten obszar na platformie
Pokażemy, jak w Quantifier.ai prowadzić przeglądy, działania doskonalące i przygotowanie do audytu w jednym cyklu. Umów demo.
FAQ — najczęściej zadawane pytania
Kto musi przeprowadzić audyt KSC i jak często?
Obowiązek cyklicznego audytu dotyczy podmiotów kluczowych, które przeprowadzają go na własny koszt co najmniej raz na 3 lata, licząc od sporządzenia i podpisania raportu z poprzedniego audytu. Pierwszy audyt należy przeprowadzić w ciągu 24 miesięcy od spełnienia przesłanek uznania za podmiot kluczowy. Dla podmiotów, które spełniały te kryteria w dniu wejścia w życie nowelizacji i nie były wcześniej operatorami usług kluczowych, termin upływa 3 kwietnia 2028 r. Dotychczasowi operatorzy usług kluczowych kontynuują swój cykl audytowy.
Kto może przeprowadzić audyt?
Podmioty wskazane w art. 15 ust. 2, m.in. akredytowana jednostka oceniająca zgodność albo audytorzy o kwalifikacjach określonych w ustawie. Audytorem nie może być osoba, która realizuje w podmiocie zadania z zakresu cyberbezpieczeństwa lub realizowała je w ciągu roku przed audytem.
Czy podmiot ważny musi przeprowadzić audyt?
Cykliczny audyt dotyczy podmiotów kluczowych. Organ właściwy może nakazać podmiotowi ważnemu audyt zewnętrzny po incydencie poważnym lub innym naruszeniu ustawy (art. 15 ust. 1b).
Jak często robić przegląd kierownictwa?
Ustawa nie określa częstotliwości. W praktyce przegląd odbywa się co najmniej raz w roku oraz po istotnych zmianach, poważnych incydentach i audytach. Kluczowe jest, żeby kończył się zapisanymi decyzjami i zadaniami.
Co zrobić po zmianie osoby kontaktowej?
Złożyć wniosek o zmianę wpisu w Wykazie KSC w ciągu 14 dni od zmiany danych (art. 7c ust. 3), przekazać obowiązki i dostępy następcy lub zastępcy oraz zachować potwierdzenie złożenia wniosku.
Czy audyt ISO/IEC 27001 zastępuje audyt KSC?
To odrębne procedury. Audyt certyfikacyjny ISO/IEC 27001 ocenia system zarządzania według normy, a audyt z art. 15 dotyczy bezpieczeństwa systemu informacyjnego wykorzystywanego do świadczenia usługi i ma własne wymagania co do wykonawcy i raportu. Dowody zebrane na potrzeby ISO ułatwiają przygotowanie do audytu KSC.
Autor: Weronika Czaplewska
Konsultacja merytoryczna: Ekspert ds. NIS2 i KSC
Źródła
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw, Dz.U. 2026 poz. 252: art. 7c, 8, 8d, 8i, 9, 10, 15, 16
- Ministerstwo Cyfryzacji: Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa zaczyna obowiązywać (2.04.2026)
- Ministerstwo Cyfryzacji: Obowiązki podmiotów kluczowych i ważnych (5.06.2026)
- Dyrektywa (UE) 2022/2555 (NIS2), art. 20 i art. 21