Cyberbezpieczeństwo dostawców w KSC: wymagania art. 8 i ich realizacja w platformie
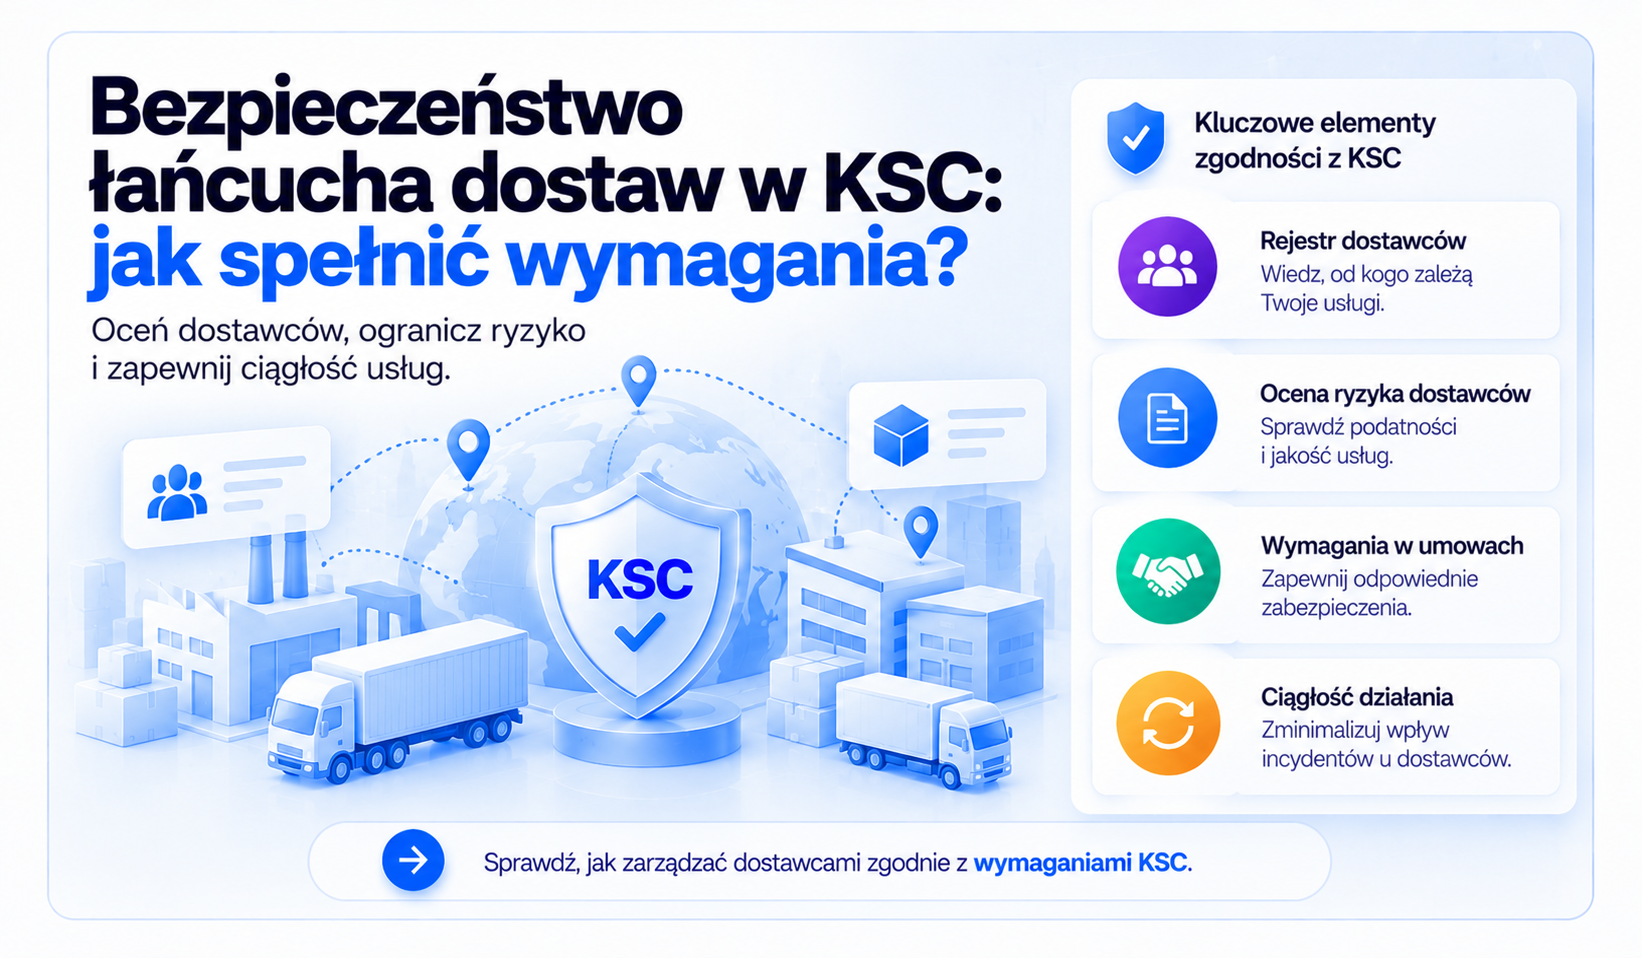
Ustawa o KSC wymaga od podmiotów kluczowych i ważnych bezpieczeństwa i ciągłości łańcucha dostaw produktów, usług i procesów ICT, od których zależy świadczenie usługi (art. 8 ust. 1 pkt 2 lit. e). Oceniając dostawców, organizacja uwzględnia m.in. podatności związane z dostawcą, jakość jego produktów i usług oraz decyzje o uznaniu dostawcy za dostawcę wysokiego ryzyka (art. 8 ust. 2). W praktyce oznacza to rejestr dostawców, kryteria wyboru, wymagania w umowach i okresową ocenę. W czwartej części serii pokazujemy, co sprawdzić i jak prowadzić ten obszar w platformie Quantifier.ai.
KSC wymaganie po wymaganiu: jak czytać tę serię
Znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa (KSC) wdraża do polskiego prawa dyrektywę NIS2. Nowelizacja opublikowana w Dz.U. z 2026 r. poz. 252 obowiązuje od 3 kwietnia 2026 r. i obejmuje podmioty kluczowe oraz podmioty ważne z sektorów wymienionych w załącznikach nr 1 i 2 do ustawy.
Rdzeniem nowych obowiązków jest system zarządzania bezpieczeństwem informacji (SZBI) z art. 8, obejmujący kilkanaście grup środków technicznych i organizacyjnych. Podmioty, które spełniały kryteria w dniu wejścia nowelizacji w życie, wdrażają obowiązki do 3 kwietnia 2027 r., a podmioty kluczowe przeprowadzają pierwszy audyt do 3 kwietnia 2028 r.
W tej serii omawiamy wymagania KSC obszar po obszarze. Każda część ma ten sam układ:
- podstawa prawna, czyli przepisy, z których wynika dany obszar;
- punkty kontrolne w czterech perspektywach: decyzje i odpowiedzialność; zasady, procedury i dokumentacja; systemy i bezpieczeństwo techniczne; usługi, ludzie i codzienna działalność;
- zakładki platformy Quantifier.ai, w których dany punkt jest realizowany i dokumentowany;
- działania po stronie organizacji, które wymagają decyzji i udziału ludzi.
Pozostałe części serii:
- część 1 - Zarządzanie aktywami,
- część 2 - Edukacja i cyberhigiena,
- część 3 - Ochrona systemów i informacji.
Najważniejsze pojęcia
- Łańcuch dostaw ICT: produkty, usługi i procesy ICT dostarczane z zewnątrz, od których zależy świadczenie usługi, wraz z dalszymi podwykonawcami.
- Dostawca kluczowy: dostawca, którego awaria, incydent lub odejście istotnie wpływa na świadczenie usługi.
- Dostawca wysokiego ryzyka: dostawca sprzętu lub oprogramowania uznany za taki w drodze decyzji administracyjnej wydanej na podstawie art. 67b ustawy o KSC. Decyzja dotyczy wskazanych produktów, usług lub procesów ICT, a nie automatycznie całej działalności dostawcy
- Kwalifikacja dostawcy: ocena przed nawiązaniem współpracy, oparta na kryteriach bezpieczeństwa, ankietach i dokumentach.
- SLA (umowa o poziomie usług): zapisy określające m.in. czasy reakcji, przywrócenia usługi i godziny obsługi.
- Podwykonawca: podmiot, któremu dostawca powierza część usługi świadczonej na rzecz organizacji.
Podstawa prawna: co dokładnie mówi ustawa
Lit. e i jej zakres
Art. 8 ust. 1 pkt 2 lit. e wymaga bezpieczeństwa i ciągłości łańcucha dostaw produktów, usług i procesów ICT, od których zależy świadczenie usługi, z uwzględnieniem związków między bezpośrednim dostawcą sprzętu lub oprogramowania a podmiotem. Zakres obejmuje więc dostawców ICT istotnych dla usługi. Szczegółowość oceny warto dopasować do znaczenia dostawcy: operator chmury przetwarzający dane klientów wymaga głębszej analizy niż dostawca prostego narzędzia biurowego.
Co uwzględnić przy ocenie: art. 8 ust. 2
Wdrażając środki z lit. e, podmiot uwzględnia:
- podatności związane z dostawcą sprzętu lub oprogramowania (pkt 1);
- ogólną jakość produktów, usług i procesów ICT pochodzących od dostawcy (pkt 2);
- wyniki skoordynowanej oceny bezpieczeństwa przeprowadzonej przez unijną Grupę Współpracy (pkt 3);
- wyniki postępowania w sprawie uznania dostawcy za dostawcę wysokiego ryzyka (pkt 4).
Dostawcy wysokiego ryzyka
Postępowanie z art. 67b prowadzi minister właściwy do spraw informatyzacji. Według komunikatów Ministerstwa Cyfryzacji decyzja obejmuje wskazane rodzaje produktów lub usług ICT danego dostawcy i oznacza zakaz ich wprowadzania do użytku oraz obowiązek wycofania produktów już używanych w terminach przewidzianych w ustawie. Rejestr dostawców i zasobów powinien więc pozwalać szybko ustalić, czy organizacja korzysta z produktów objętych decyzją.
Zależność od dostawców a ciągłość działania
Awaria lub incydent po stronie dostawcy może przerwać świadczenie usługi, dlatego ocena wpływu dostawcy łączy lit. e z planami ciągłości działania z lit. f. Organizacja powinna wiedzieć, które systemy, zespoły i czynności zależą od danego dostawcy, jakie są skutki niedostępności i jak działać do czasu przywrócenia usługi.
Odmienne zasady dla wybranych podmiotów
W bankowości i infrastrukturze rynków finansowych bezpieczeństwo łańcucha dostaw ICT reguluje przede wszystkim rozporządzenie DORA, a art. 8i wyłącza dla tych podmiotów większość przepisów o SZBI. Podmioty ważne będące podmiotami publicznymi stosują załącznik nr 4 do ustawy (art. 8 ust. 3). Dostawcy usług cyfrowych z art. 8b ust. 1 stosują rozporządzenie wykonawcze 2024/2690, które wymaga m.in. polityki bezpieczeństwa łańcucha dostaw wobec bezpośrednich dostawców oraz rejestru dostawców i usługodawców.
Co sprawdzić: 18 punktów kontrolnych
Poniższa tabela przekłada przepisy na pytania kontrolne. Każdy punkt ma podstawę prawną i miejsce w platformie Quantifier.ai, w którym organizacja go realizuje i dokumentuje.
Jak ten obszar działa w platformie Quantifier.ai
Moduł Dostawcy obejmuje rejestr dostawców, scoring ryzyka, klauzule umowne i certyfikaty. Korzysta ze wspólnych rejestrów platformy, więc dostawca jest powiązany z zasobami, ryzykami i incydentami.
Rejestr dostawców i zależności
W module Dostawcy organizacja ewidencjonuje dostawców, dostarczane usługi i ich znaczenie, kluczowe zależności, dostępne alternatywy oraz informacje o dostawcach wysokiego ryzyka. Dokumentuje tu również systemy i dane, do których dostawca ma dostęp, z celem i właścicielem dostępu, a także skutki awarii lub incydentu po stronie dostawcy dla systemów i codziennej pracy.
Kwalifikacja, umowy i podwykonawcy
Przy wyborze dostawcy zespół zbiera ankiety i dokumenty, ocenia ryzyko i zapisuje, jak wynik wpłynął na decyzję o współpracy. W tym samym miejscu przechowuje zatwierdzone umowy z wymaganiami bezpieczeństwa: ochroną danych, dostępami, aktualizacjami, zgłaszaniem incydentów, ciągłością, zakończeniem współpracy, podwykonawcami i lokalizacją przetwarzania danych, a także SLA z czasami reakcji i zasadami eskalacji.
Procedura „Nowy dostawca” porządkuje ocenę przed wdrożeniem: wymagania, wsparcie producenta, aktualizacje i sposób usuwania podatności. Kryteria kwalifikacji i dopuszczalne lokalizacje danych opisuje Polityka.

Okresowa ocena
Procedura przeglądu dostawcy określa zakres, częstotliwość i odpowiedzialnych oraz zdarzenia uruchamiające ponowną ocenę, np. incydent, zmianę usługi lub nową informację o podatności. W ramach przeglądu zespół aktualizuje ankiety, analizuje certyfikaty, raporty z audytów i testów oraz przypisuje działania naprawcze. Platforma przypomina o terminach i zapisuje wyniki.
Odpowiedzialność, ryzyko i zgłoszenia
W Macierzy RACI organizacja wskazuje opiekunów współpracy z kluczowymi dostawcami oraz osoby odpowiedzialne za ocenę bezpieczeństwa, przegląd umów i akceptację ryzyka. Ryzyka związane z dostawcami trafiają do Rejestru ryzyk, a problemy z usługami dostawców pracownicy zgłaszają przez Incydenty, zgodnie z opisaną ścieżką eskalacji.
Rola Leona i ekspertów
Asystent AI Leon pilnuje terminów przeglądów dostawców i podpowiada, czego brakuje w rejestrze. Eksperci Quantifier pomagają przygotować politykę i kryteria kwalifikacji, ankiety bezpieczeństwa oraz zakres wymagań umownych.
Co pozostaje po stronie organizacji
Organizacja negocjuje i podpisuje umowy, nadaje i odbiera dostępy dostawców w swoich systemach, zleca dodatkowe audyty lub testy, odbiera komunikaty dostawców o przerwach i przekazuje je użytkownikom. Platforma dokumentuje te działania i pilnuje terminów.
Najczęstsze błędy
- Jedna ankieta dla wszystkich. Ta sama szczegółowość oceny dla chmury z danymi klientów i dla prostego narzędzia biurowego zużywa czas zespołu i rozmywa uwagę.
- Ocena wyłącznie przy zakupie. Dostawcy zmieniają podwykonawców, lokalizacje i produkty, a jednorazowa ocena szybko traci aktualność.
- Umowy bez wymagań bezpieczeństwa. Brak zapisów o zgłaszaniu incydentów i zakończeniu współpracy utrudnia reakcję, gdy problem już wystąpi.
- Niewidoczni podwykonawcy. Ryzyko często leży u dalszego ogniwa, o którym organizacja nic nie wie.
- Dostępy bez właściciela. Konta serwisowe dostawców, nikomu nieprzypisane, pozostają aktywne po zakończeniu prac.
Zobacz ten obszar na platformie
Pokażemy, jak w Quantifier.ai prowadzić rejestr dostawców, oceny bezpieczeństwa i przeglądy w jednym procesie. Umów demo.
FAQ — najczęściej zadawane pytania
Czy KSC obejmuje wszystkich dostawców organizacji?
Nie. Wymagania art. 8 ust. 1 pkt 2 lit. e dotyczą bezpieczeństwa łańcucha dostaw produktów, usług i procesów ICT, od których zależy świadczenie usług przez podmiot objęty KSC. Zakres oceny powinien być proporcjonalny do znaczenia dostawcy i ryzyka związanego ze współpracą. Nie oznacza to jednak, że pozostali dostawcy nie wymagają oceny – obowiązki w tym zakresie mogą wynikać z innych przepisów, np. dotyczących ochrony danych osobowych, lub z wewnętrznych zasad organizacji.
Co KSC oznacza dla dostawców podmiotów objętych ustawą?
Dostawca, który sam nie jest podmiotem kluczowym ani ważnym, nie ma z tego tytułu obowiązków ustawowych. Wymagania docierają do niego przez umowy, ankiety i przeglądy prowadzone przez klientów objętych KSC. Przygotowana dokumentacja bezpieczeństwa i aktualne certyfikaty ułatwiają taką ocenę.
Co powinna zawierać umowa z dostawcą?
W praktyce wymagania dotyczące ochrony danych, dostępów, aktualizacji, zgłaszania incydentów, ciągłości usługi, podwykonawców, lokalizacji przetwarzania danych i zakończenia współpracy oraz SLA z czasami reakcji i przywrócenia usługi. Zakres zależy od znaczenia dostawcy.
Jak często oceniać dostawców?
Ustawa o KSC nie wskazuje jednej częstotliwości oceny dostawców. W praktyce warto ustalić harmonogram przeglądów dostosowany do znaczenia dostawcy i poziomu ryzyka oraz przewidzieć dodatkową ocenę po istotnym incydencie, zmianie usługi, podwykonawcy lub ujawnieniu nowych podatności. Dla podmiotów objętych rozporządzeniem 2024/2690 przewidziano dodatkowo obowiązek monitorowania i okresowego przeglądu bezpieczeństwa łańcucha dostaw w zaplanowanych odstępach oraz po istotnych zmianach lub incydentach.
Co zrobić, gdy dostawca zostanie uznany za dostawcę wysokiego ryzyka?
Ustalić, czy organizacja korzysta z produktów lub usług objętych decyzją, wstrzymać ich nowe wdrożenia i zaplanować wycofanie w terminach przewidzianych w ustawie. Aktualny rejestr dostawców i zasobów pozwala zrobić to szybko.
Czy certyfikat ISO/IEC 27001 dostawcy wystarczy?
To cenny dowód, pod warunkiem że obejmuje usługę świadczoną na rzecz organizacji i jest aktualny. Ocenę warto uzupełnić o zapisy umowne, SLA i informacje o podwykonawcach, których certyfikat sam nie rozstrzyga.
Autor: Weronika Czaplewska
Konsultacja merytoryczna: Ekspert ds. NIS2 i KSC
Źródła
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw, Dz.U. 2026 poz. 252: art. 8, 8b, 8d, 8i
- Ministerstwo Cyfryzacji: Dostawcy wysokiego ryzyka, sprawdź najważniejsze informacje (31.10.2025)
- Ministerstwo Cyfryzacji: Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa zaczyna obowiązywać (2.04.2026)
- Ministerstwo Cyfryzacji: Obowiązki podmiotów kluczowych i ważnych (5.06.2026)
- Dyrektywa (UE) 2022/2555 (NIS2), art. 21
- Rozporządzenie wykonawcze Komisji (UE) 2024/2690, załącznik pkt 5
- ENISA: NIS2 Technical Implementation Guidance (26.06.2025)