Firma jest w wykazie KSC. Co zarząd musi zrobić do 3 kwietnia 2027 r.
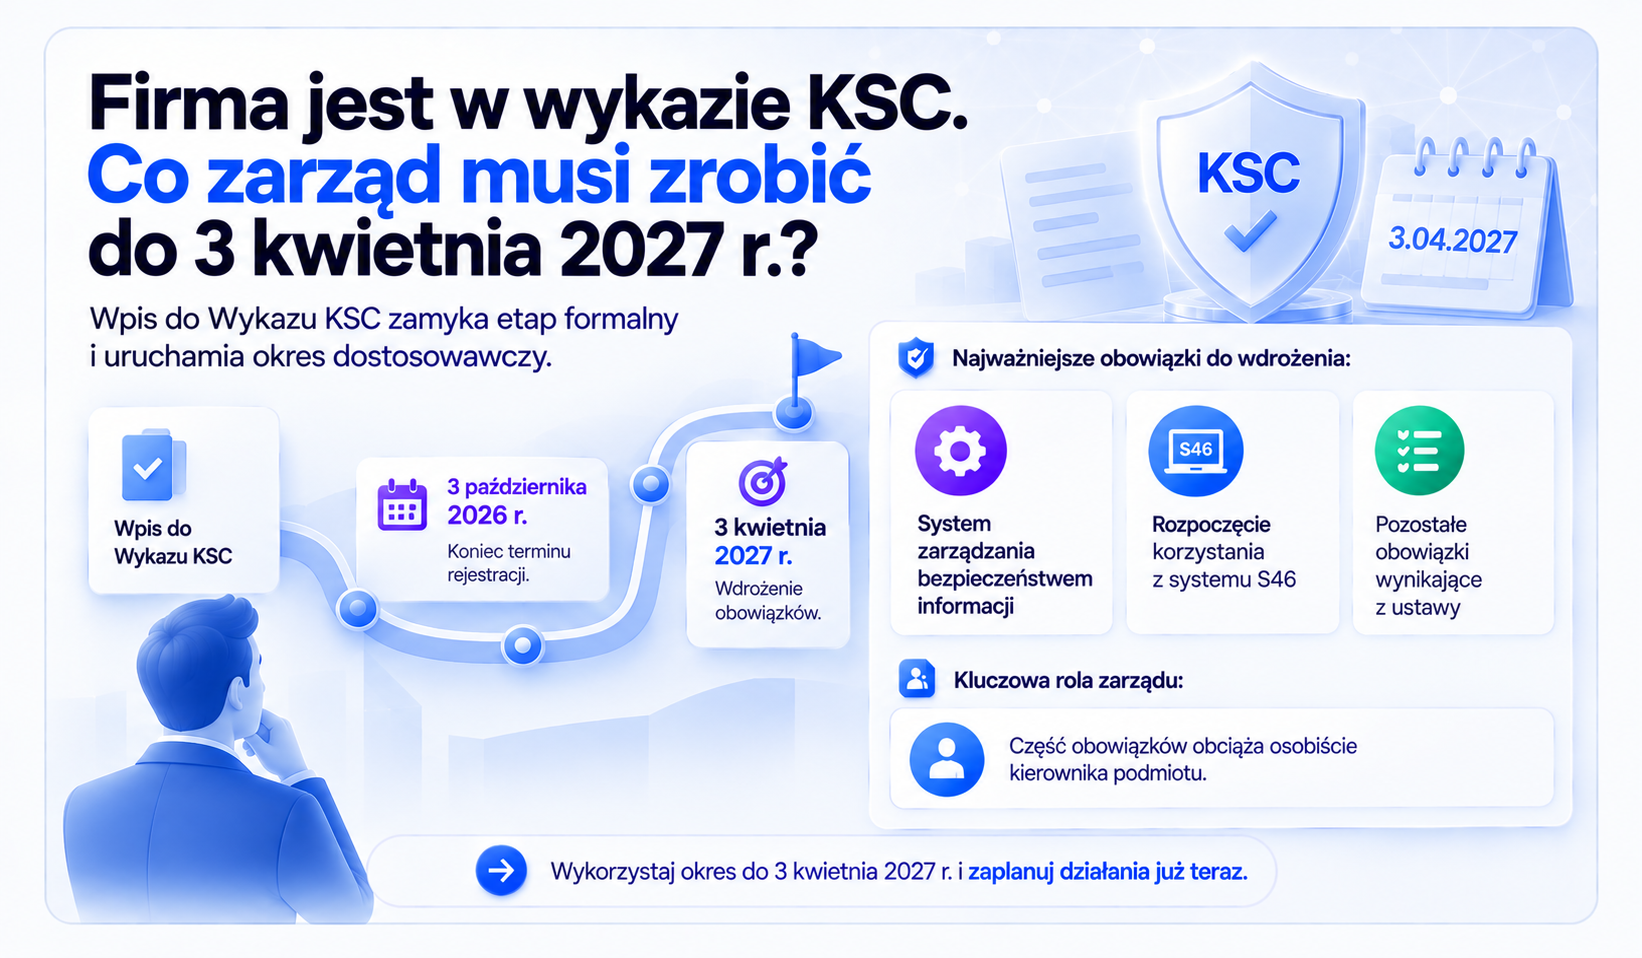
Wpis do Wykazu KSC zamyka etap formalny i uruchamia okres dostosowawczy. Do 3 kwietnia 2027 r. podmioty kluczowe i podmioty ważne, które spełniały kryteria ustawowe w dniu wejścia w życie nowelizacji, mają obowiązek wdrożyć system zarządzania bezpieczeństwem informacji, rozpocząć korzystanie z systemu S46 oraz uruchomić pozostałe obowiązki wynikające z ustawy. Po upływie terminu rejestracji, który mija 3 października 2026 r., zostaje na to około sześciu miesięcy. Część obowiązków obciąża osobiście kierownika podmiotu, dlatego harmonogram tych prac wymaga decyzji zarządu.
Co zmienia się w dniu wpisu do wykazu
Obowiązki wynikają ze spełnienia ustawowych przesłanek, a wpis do wykazu ten status potwierdza. Terminy biegną od 3 kwietnia 2026 r., czyli od dnia wejścia w życie nowelizacji ustawy o krajowym systemie cyberbezpieczeństwa.
Ministerstwo Cyfryzacji rozpisało okres przejściowy na trzy kamienie milowe. Do 3 października 2026 r. trwa składanie wniosków o wpis. Do 3 kwietnia 2027 r. podmioty kluczowe i ważne mają podłączyć się do systemu S46 oraz wdrożyć obowiązki wynikające z nowych przepisów. Do 3 kwietnia 2028 r. podmioty kluczowe, które wcześniej nie były operatorami usług kluczowych, przeprowadzają pierwszy audyt bezpieczeństwa. Od tej samej daty organy właściwe mogą po raz pierwszy nakładać kary pieniężne.
Dla zarządu oznacza to zmianę charakteru zadania. Rejestracja była czynnością administracyjną i mieściła się w kompetencjach jednej osoby. Okres dostosowawczy wymaga rozstrzygnięć dotyczących zakresu systemów objętych SZBI, akceptowalnego poziomu ryzyka, budżetu na 2027 r. oraz obsady ról. Te decyzje zapadają na poziomie zarządu i powinny zostać udokumentowane.
Najważniejsze pojęcia
- Podmiot kluczowy: organizacja zakwalifikowana na podstawie sektora z załącznika nr 1, kryteriów wielkościowych oraz przesłanek z art. 5 ustawy o KSC. Podlega pełnemu reżimowi obowiązków wraz z cyklicznym audytem bezpieczeństwa.
- Podmiot ważny: organizacja zakwalifikowana jako podmiot ważny na podstawie rodzaju działalności wskazanej w załączniku nr 2 do ustawy, kryteriów wielkościowych oraz pozostałych przesłanek określonych w art. 5 ustawy o KSC. Organizacja jest wtedy objęta zbliżonym katalogiem obowiązków materialnych jak podmiot kluczowy, wobec której ustawa nie przewiduje obowiązkowego cyklicznego audytu bezpieczeństwa.
- Okres dostosowawczy: czas na realizację obowiązków wynikających z ustawy, liczony od dnia spełnienia przesłanek. Dla organizacji, które spełniały je 3 kwietnia 2026 r., kończy się 3 kwietnia 2027 r.
- SZBI: system zarządzania bezpieczeństwem informacji oparty na systematycznym szacowaniu ryzyka, obejmujący proporcjonalne środki techniczne i organizacyjne oraz cały cykl życia systemów informacyjnych.
- System S46: system teleinformatyczny krajowego systemu cyberbezpieczeństwa, przez który podmioty zgłaszają incydenty i komunikują się z zespołami CSIRT oraz organami właściwymi.
- Incydent poważny: incydent spełniający ustawowe progi istotności, podlegający zgłoszeniu w trybie trzyetapowym: wczesne ostrzeżenie, zgłoszenie, sprawozdanie końcowe.
Cztery grupy obowiązków, które zamykają okres dostosowawczy
Komunikat Ministerstwa Cyfryzacji wskazuje, co podlega wdrożeniu do 3 kwietnia 2027 r. Poniższy podział porządkuje te wymagania według właściciela pracy w organizacji.
1. Przygotowanie i wdrożenie SZBI
To najbardziej zasobochłonna część wdrożenia. SZBI opiera się na systematycznym szacowaniu ryzyka i obejmuje cykl życia systemów informacyjnych wykorzystywanych w procesie świadczenia usługi. W praktyce oznacza rejestr aktywów, przyjętą metodykę oceny ryzyka, plan postępowania z ryzykiem, komplet polityk i procedur, zasady ciągłości działania oraz wymagania bezpieczeństwa w łańcuchu dostaw ICT. Ostatni element zmienia proces zakupowy, ponieważ wymaga oceny dostawców, aktualizacji umów oraz zasad postępowania z incydentami pochodzącymi od dostawcy.
2. Podłączenie do systemu S46
Możliwość korzystania z S46 dla nowych podmiotów została uruchomiona 12 czerwca 2026 r., a termin na rozpoczęcie korzystania mija 3 kwietnia 2027 r. Podłączenie wymaga decyzji o tym, kto pełni rolę administratora, kto ma uprawnienia do zgłaszania incydentów oraz jak wygląda zastępstwo poza godzinami pracy. Konto założone tuż przed terminem zwykle oznacza brak przećwiczonej ścieżki zgłoszenia.
3. Zgłaszanie incydentów i zarządzanie nimi
Zgłoszenie incydentu poważnego przebiega w trzech krokach: wczesne ostrzeżenie w ciągu 24 godzin od wykrycia, pełne zgłoszenie w ciągu 72 godzin oraz sprawozdanie końcowe w terminie miesiąca. Terminy biegną niezależnie od dnia tygodnia i godziny. Organizacja potrzebuje procedury klasyfikacji incydentu, wyznaczonej ścieżki decyzyjnej oraz gotowych formularzy, bo pierwsza doba obejmuje przede wszystkim analizę i decyzję o kwalifikacji zdarzenia.
4. Osoby kontaktowe i wymogi kadrowe
Ustawa wymaga wyznaczenia osób odpowiedzialnych za kontakty w ramach krajowego systemu cyberbezpieczeństwa oraz weryfikacji niekaralności zakresie przestępstw przeciwko ochronie informacji osób realizujących zadania określone w art. 8 i art. 11 ustawy, przed rozpoczęciem realizacji tych zadań. Kierownik podmiotu oraz osoba, której powierzono jego obowiązki w tym obszarze, odbywają raz w roku kalendarzowym udokumentowane szkolenie z cyberbezpieczeństwa. Ten obowiązek ma charakter osobisty i wymaga dowodu w postaci dokumentacji szkolenia.
Co należy do zarządu, a co do zespołu
Plan od października 2026 r. do kwietnia 2027 r.
Poniższy harmonogram zakłada, że rejestracja została zakończona w terminie, a organizacja zaczyna pracę nad wdrożeniem od października 2026 r. Kolejność wynika z zależności: analiza ryzyka wyznacza zakres środków, a zakres środków wyznacza budżet.
Co musi powstać wcześniej ze względu na audyt w 2028 r.
Podmioty kluczowe, które nie były operatorami usług kluczowych, przeprowadzają pierwszy audyt bezpieczeństwa do 3 kwietnia 2028 r. Audytor ocenia stan faktyczny wraz z dokumentacją z okresu poprzedzającego badanie. Dowody powstają w toku 2027 r.: zapisy z przeglądów ryzyka, rejestr incydentów, wyniki testów ciągłości działania, dokumentacja szkoleń oraz oceny dostawców. Organizacja, która zacznie gromadzić dowody dopiero w 2028 r., przedstawi dokumenty pozbawione historii stosowania.
Trzy błędy w czytaniu harmonogramu
- Karencja kar rozumiana jako przesunięcie obowiązków. Kary pieniężne mogą zostać nałożone po raz pierwszy po 3 kwietnia 2028 r. Terminy realizacji obowiązków pozostają bez zmian, a przepisy o nadzorze obowiązują niezależnie od karencji dotyczącej kar. Odpowiedzialność kontraktowa wobec klientów i partnerów działa własnym rytmem.
- Założenie, że wszystkie podmioty mają ten sam kalendarz. Podmioty kluczowe i ważne, które przed nowelizacją były operatorami usług kluczowych, zgłaszają incydenty poważne na nowych zasadach po upływie sześciu miesięcy od wejścia ustawy w życie, czyli od 3 października 2026 r. (art. 33 ust. 4 ustawy nowelizującej). Dla tej grupy część harmonogramu jest krótsza.
- Odkładanie łańcucha dostaw na koniec. Ocena dostawców i renegocjacja umów zależą od drugiej strony. Aneksy uruchamiane w marcu 2027 r. rzadko wchodzą w życie przed terminem, a incydent u dostawcy wpływający na usługę pozostaje obowiązkiem zgłoszeniowym podmiotu.
Czego zarząd powinien wymagać w raportowaniu wewnętrznym
Nadzór zarządu wymaga stałego zestawu informacji. W okresie dostosowawczym sprawdza się cykl miesięczny, a po kwietniu 2027 r. cykl kwartalny.
- Status wdrożenia SZBI w podziale na obszary, z terminem i osobą odpowiedzialną przy każdym otwartym elemencie.
- Lista ryzyk powyżej akceptowalnego poziomu wraz z decyzją o postępowaniu.
- Liczba i klasyfikacja incydentów oraz dotrzymanie terminów 24 i 72 godzin.
- Stan podłączenia do S46: aktywne konta, liczba osób przeszkolonych do zgłoszeń, przećwiczone zastępstwa.
- Postęp oceny dostawców krytycznych i status aneksów umownych.
- Luki wobec wymagań audytowych z 2028 r. wraz z planem ich zamknięcia.
Jak Quantifier wspiera przygotowanie do kwietnia 2027 r.
Quantifier.ai łączy platformę GRC z doradztwem ekspertów. Platforma porządkuje elementy, które w okresie dostosowawczym najczęściej rozjeżdżają się między arkuszami i skrzynkami pocztowymi: rejestry aktywów, ryzyk, dostawców, incydentów oraz osób i odpowiedzialności, dokumentację SZBI, zadania z przypisanym właścicielem i terminem, gromadzenie dowodów zgodności oraz raport dla zarządu w powtarzalnej formie.
Warstwa ekspercka odpowiada za interpretację zakresu obowiązków, projekt procesu i przygotowanie organizacji do audytu. Decyzje dotyczące zakresu, ryzyka i zasobów pozostają po stronie zarządu, a ocena prawna wymaga udziału doradcy. Technologia ogranicza pracę powtarzalną i zwiększa widoczność stanu wdrożenia.
Umów konsultację przed końcem okresu dostosowawczego
Jeżeli organizacja jest już w Wykazie KSC i planuje prace na najbliższe miesiące, warto zacząć od przeglądu zakresu i luk. Zespół Quantifier pomaga ustalić, które obowiązki wymagają decyzji zarządu, co można uruchomić równolegle i jakie dowody zgodności powinny powstać w 2027 r.
Umów konsultację z zespołem Quantifier: https://quantifier.ai/pl/contact
FAQ — najczęściej zadawane pytania
Czy wpis do Wykazu KSC kończy obowiązki rejestracyjne?
Wpis potwierdza status organizacji i otwiera dostęp do systemu S46. Wykaz przewiduje także wnioski o zmianę wpisu oraz o wykreślenie podmiotu, więc dane należy utrzymywać w aktualności. Sam status podlega ponownej ocenie przy istotnych zmianach profilu działalności lub wielkości organizacji.
Czy kary obowiązują dopiero od 2028 roku?
Kary pieniężne mogą być nakładane po raz pierwszy po upływie dwóch lat od wejścia nowelizacji w życie, czyli po 3 kwietnia 2028 r. Obowiązki ustawowe obowiązują zgodnie z własnymi terminami, a kierownik podmiotu odpowiada za ich realizację od momentu, w którym zaczynają go wiązać.
Czy podmiot ważny musi przeprowadzić audyt bezpieczeństwa?
Obowiązek pierwszego audytu do 3 kwietnia 2028 r. dotyczy podmiotów kluczowych, które wcześniej nie były operatorami usług kluczowych. Dotychczasowi operatorzy usług kluczowych utrzymują swój cykl audytowy, co najmniej raz na trzy lata od podpisania raportu z ostatniego audytu. Zakres obowiązku dla konkretnej organizacji wymaga potwierdzenia na podstawie jej statusu i historii.
Ile czasu jest na zgłoszenie incydentu poważnego?
Wczesne ostrzeżenie przekazuje się w ciągu 24 godzin od wykrycia, pełne zgłoszenie w ciągu 72 godzin, a sprawozdanie końcowe w terminie miesiąca. Zgłoszenia trafiają do właściwego CSIRT przez system S46. Pierwszym zadaniem jest klasyfikacja zdarzenia, dlatego procedura powinna wskazywać osobę uprawnioną do tej decyzji.Powyższe zasady nie dotyczą podmiotów finansowych objętych regulacją DORA(Digital Operational Resilience Act) w zakresie zgłaszania incydentów ICT — dla nich zastosowanie mają odrębne zasady raportowania wynikające z DORA. Niezależnie od obowiązków wynikających z KSC lub DORA należy również ocenić, czy incydent stanowi naruszenie ochrony danych osobowych. Jeżeli tak, może powstać odrębny obowiązek zgłoszenia naruszenia Prezesowi UODO zgodnie z RODO, co do zasady w terminie do 72 godzin od jego stwierdzenia.
Czy wdrożone ISO/IEC 27001 wystarczy do zgodności z KSC?
Certyfikowany system zarządzania bezpieczeństwem informacji stanowi dobry punkt wyjścia i pokrywa znaczną część wymagań dotyczących ryzyka, polityk i ciągłości działania. Ustawa dodaje wymagania krajowe, w tym coroczne szkolenie kierownika podmiotu, weryfikację niekaralności personelu, korzystanie z systemu S46 oraz ustawowe terminy zgłaszania incydentów. Zakres wymaga zmapowania wymagań normy na obowiązki ustawowe.
Kto w organizacji odpowiada osobiście za realizację obowiązków?
Odpowiedzialność spoczywa na kierowniku podmiotu, którym w spółce kapitałowej jest zarząd. Ustawa przewiduje odrębną karę pieniężną nakładaną na kierownika podmiotu, sięgającą do 300% wynagrodzenia, a w przypadku kierownika podmiotu publicznego do 100%. Powierzenie zadań osobie odpowiedzialnej za cyberbezpieczeństwo porządkuje wykonanie obowiązków i pozostawia nadzór przy zarządzie.
Autor: Weronika Czaplewska
Konsultacja merytoryczna: Ekspert ds. NIS2 i KSC
Źródła
- Ministerstwo Cyfryzacji, Nowelizacja ustawy o KSC. Obowiązki podmiotów kluczowych i ważnych: https://www.gov.pl/web/cyfryzacja/nowelizacja-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-ksc---obowiazki-podmiotow-kluczowych-i-waznych
- Ministerstwo Cyfryzacji, Nowelizacja ustawy o KSC. Najważniejsze terminy: https://samorzad.gov.pl/web/gov/nowelizacja-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-ksc---najwazniejsze-terminy
- Ministerstwo Cyfryzacji, Nowelizacja ustawy o KSC. Jak dokonać samoidentyfikacji: https://www.gov.pl/web/baza-wiedzy/nowelizacja-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-ksc---jak-dokonac-samoidentyfikacji
- Ustawa z 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa, art. 33 (Dz.U. 2026 poz. 252): https://sip.lex.pl/akty-prawne/dzu-dziennik-ustaw/zmiana-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-oraz-22241530/art-33
- Wolters Kluwer, 10 kluczowych zmian na gruncie NIS2 / UKSC: https://www.wolterskluwer.com/pl-pl/expert-insights/nis2-nowelizacja-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-2026
- Wykaz podmiotów kluczowych i podmiotów ważnych: https://wykaz-ksc.gov.pl