Kto powinien odpowiadać za KSC w firmie: zarząd, CISO, compliance czy IT?
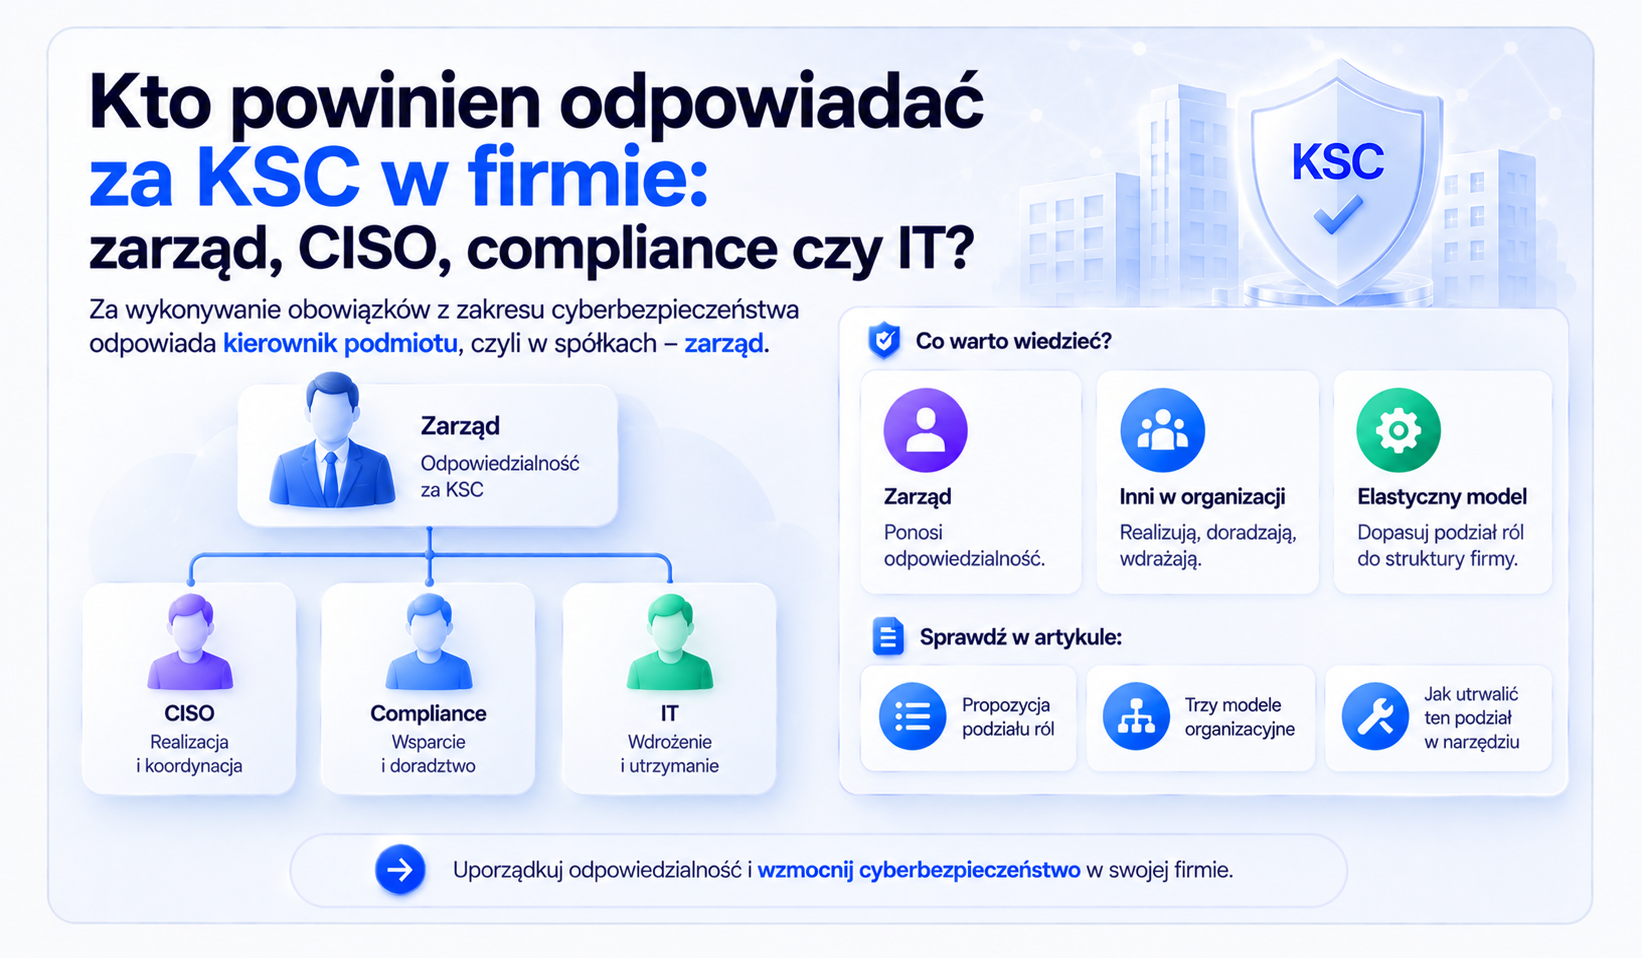
Ustawa o KSC odpowiada na to pytanie tylko częściowo, za to w najważniejszym miejscu. Odpowiedzialność za wykonywanie obowiązków z zakresu cyberbezpieczeństwa ponosi kierownik podmiotu, czyli w spółkach kapitałowych zarząd. Powierzenie zadań innej osobie zmienia rozkład pracy i pozostawia odpowiedzialność tam, gdzie umieściła ją ustawa. Otwarte pozostaje pytanie o wykonawców, konsultowanych i informowanych, czyli o wszystko, co w macierzy RACI kryje się pod literami R, C oraz I. Poniżej znajdziesz gotową propozycję podziału, trzy modele organizacyjne oraz sposób na utrwalenie tego podziału w narzędziu.
Najważniejsze pojęcia
- Kierownik podmiotu kluczowego lub podmiotu ważnego to kierownik jednostki w rozumieniu ustawy o rachunkowości, a w przypadku jednostki sektora finansów publicznych – kierownik tej jednostki w rozumieniu ustawy o finansach publicznych. W spółce kapitałowej będzie to co do zasady członek zarządu, a w przypadku zarządu wieloosobowego – jego członkowie.
- Osoba, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa to osoba wyznaczona przez kierownika do prowadzenia spraw cyberbezpieczeństwa. Może nią być np. CISO, ale ustawa nie wymaga ustanowienia stanowiska CISO ani powołania takiej osoby. Jeżeli obowiązki zostały jej powierzone, podlega ona m.in. obowiązkowi corocznego szkolenia określonemu w art. 8e.
- Macierz RACI to sposób opisu ról w procesie przez wskazanie wykonawcy (R), osoby odpowiedzialnej i zatwierdzającej (A), konsultowanych (C) oraz informowanych (I).
- Wewnętrzne struktury cyberbezpieczeństwa to zespół, jednostki organizacyjne lub funkcje powołane wewnątrz organizacji do realizacji zadań z zakresu cyberbezpieczeństwa. Ustawa dopuszcza alternatywę w postaci umowy z dostawcą usług zarządzanych.
- Osoby kontaktowe do spraw cyberbezpieczeństwa to co najmniej dwie osoby wyznaczone przez podmiot do utrzymywania kontaktów z podmiotami krajowego systemu cyberbezpieczeństwa. Ich dane kontaktowe są przekazywane w ramach danych dotyczących podmiotu w Wykazie KSC.
Co ustawa przesądza, a co zostawia organizacji
Przesądzone są trzy rzeczy. Po pierwsze, kierownik podmiotu ponosi odpowiedzialność za wykonywanie wskazanych w ustawie obowiązków, od spraw rejestrowych, przez system zarządzania bezpieczeństwem informacji, po obsługę incydentów i audyt. Po drugie, gdy kierownikiem jest organ wieloosobowy i nie wskazano osoby odpowiedzialnej, odpowiedzialność ponoszą wszyscy członkowie tego organu. Po trzecie, organizacja ma powołać wewnętrzne struktury odpowiedzialne za cyberbezpieczeństwo albo zawrzeć umowę z dostawcą usług zarządzanych w tym zakresie, a także wyznaczyć osoby kontaktowe.
Reszta należy do organizacji. Ustawa opisuje zadania kierownika w kategoriach nadzoru, przydzielania zadań, planowania środków finansowych i zapewnienia świadomości personelu, więc zakłada delegowanie wykonania. Projektowanie modelu operacyjnego zaczyna się zatem od zdania, które warto zapisać w polityce: litera A jest zajęta i pozostaje przy kierowniku, a rozmowa dotyczy pozostałych liter.
Cztery role i to, do czego każda się nadaje
Proponowana macierz RACI dla obowiązków z KSC
Poniższa propozycja jest rekomendacją opartą na praktyce wdrożeniowej, a nie wymogiem ustawowym. Litera A w każdym wierszu należy do kierownika podmiotu, dlatego tabela pokazuje pozostałe role. Punktem wyjścia do dyskusji w organizacji jest kolumna z wykonawcą.
Dwie obserwacje z takiego układu. Compliance wychodzi na właściciela terminów i dowodów, ponieważ większość sankcji wiąże się z uchybieniami formalnymi. CISO wychodzi na właściciela treści merytorycznej, ponieważ to on odpowiada za jakość zabezpieczeń i za sposób szacowania ryzyka.
Trzy modele i warunki, w których działają
- CISO wewnętrzny jako główny wykonawca. Sprawdza się w organizacjach z dojrzałym zespołem bezpieczeństwa i własnym monitoringiem. Compliance pełni wtedy rolę kontrolną i pilnuje terminów wobec organu.
- Compliance jako właściciel procesu, IT jako wykonawca techniczny. Model typowy dla średnich organizacji bez wydzielonej funkcji CISO. Wymaga jasnego wskazania osoby, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa, żeby obowiązki szkoleniowe i nadzorcze miały adresata.
- Model z dostawcą usług zarządzanych. Ustawa dopuszcza umowę z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa jako alternatywę dla struktur wewnętrznych. Umowa przenosi wykonanie i pozostawia odpowiedzialność przy kierowniku podmiotu, więc organizacja potrzebuje wewnętrznej osoby zdolnej ocenić jakość pracy dostawcy.
Pięć błędów w podziale odpowiedzialności
- Ustawienie litery A na dyrektorze IT. Najczęstszy błąd i jednocześnie najłatwiejszy do wykrycia podczas kontroli, ponieważ dokumenty wewnętrzne wskazują wtedy inną osobę niż ustawa.
- Brak wskazania osoby odpowiedzialnej w zarządzie wieloosobowym. Skutek jest automatyczny: odpowiedzialność obciąża wszystkich członków organu. Czasem jest to decyzja świadoma, częściej przeoczenie.
- Mylenie osoby kontaktowej z właścicielem obowiązku. Osoba kontaktowa zapewnia komunikację z organami i CSIRT. Wyznaczenie jej nie tworzy właściciela procesu w organizacji.
- Traktowanie umowy z dostawcą jako przeniesienia odpowiedzialności. Kontrola pyta o nadzór nad dostawcą, o zakres umowy i o dowody realizacji, a nie o sam fakt jej zawarcia.
- Macierz RACI jako slajd. Podział ról bez terminów, dowodów i przeglądu jest deklaracją. Wartość pojawia się dopiero wtedy, gdy każdy wiersz ma właściciela, datę i miejsce, w którym leży dowód wykonania.
Jak zapisać RACI w Quantifier.ai
Ostatni z wymienionych błędów rozwiązuje się narzędziowo. W module NIS2 macierz RACI prowadzi się w podziale na poszczególne tematy, czyli osobno dla każdego obszaru obowiązków. Dzięki temu przypisania nie żyją w jednym arkuszu dla całej regulacji, tylko przy konkretnym wymaganiu, razem z jego statusem i dowodami.
- Wejdź w moduł NIS2 i wybierz temat. Tematy odpowiadają obszarom obowiązków, na przykład systemowi zarządzania bezpieczeństwem informacji, incydentom albo łańcuchowi dostaw.

Tematy NIS2 w Quantifier.ai z przypisanymi rolami
- Przypisz role w macierzy. Ustaw wykonawcę, osobę odpowiedzialną, konsultowanych i informowanych. Warto zacząć od wiersza z tabeli powyżej i dostosować go do własnej struktury.

Macierz RACI przy konkretnym obszarze obowiązków
- Dołącz terminy i dowody. Przypisanie roli nabiera znaczenia wtedy, gdy przy temacie znajdują się termin realizacji oraz dokument potwierdzający wykonanie.
- Przeglądaj i raportuj. Zmiany kadrowe rozsypują macierz szybciej niż zmiany regulacyjne, więc przegląd przypisań warto ustawić cyklicznie i pokazywać zarządowi razem ze statusem obowiązków.

Zbiorczy widok odpowiedzialności w module NIS2
Sprawdź poziom przygotowania swojej organizacji. Wypełnij krótki test cyberbezpieczeństwa Quantifier.ai i zobacz, które obszary wymagają uwagi przed kolejnymi terminami wynikającymi z ustawy o KSC: quantifier.ai/pl/sprawdz-cyberbezpieczenstwo
FAQ — najczęściej zadawane pytania
Czy za KSC odpowiada dział IT?
Dział IT wykonuje istotną część zadań technicznych. Odpowiedzialność za wykonywanie obowiązków ustawowych ustawa umieszcza przy kierowniku podmiotu, czyli w spółkach kapitałowych przy zarządzie.
Czy trzeba powołać CISO?
Ustawa wymaga wewnętrznych struktur odpowiedzialnych za cyberbezpieczeństwo albo umowy z dostawcą usług zarządzanych, a także osób kontaktowych. Wyznaczenie osoby, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa, porządkuje model i wskazuje adresata obowiązków nadzorczych oraz szkoleniowych. Jeżeli kierownik jednostki powierzy innej osobie swoje obowiązki w zakresie cyberbezpieczeństwa, osoba ta również podlega obowiązkowi corocznego szkolenia. Powierzenie zadań nie przenosi odpowiedzialności ustawowej kierownika.
Czy zarząd może wskazać jednego członka jako odpowiedzialnego?
Tak, i warto to zrobić w formie, którą da się przedstawić organowi. Brak takiego wskazania oznacza, że odpowiedzialność ponoszą wszyscy członkowie organu wieloosobowego.
Czy outsourcing do dostawcy usług zarządzanych zdejmuje odpowiedzialność?
Umowa przenosi wykonanie zadań. Odpowiedzialność pozostaje przy kierowniku podmiotu, dlatego organizacja potrzebuje własnej zdolności do nadzoru nad dostawcą i do oceny jakości jego pracy.
Czy macierz RACI jest wymagana przez ustawę?
Ustawa nie narzuca formy dokumentowania podziału zadań. RACI jest narzędziem, które ułatwia wykazanie, kto wykonuje poszczególne obowiązki i kto je nadzoruje, co bywa przedmiotem pytań podczas kontroli i audytu.
Autor: Weronika Czaplewska
Konsultacja merytoryczna: Ekspert ds. NIS2 i KSC
Źródła
Obwieszczenie w sprawie ogłoszenia jednolitego tekstu ustawy o KSC (Dz.U. 2026 poz. 20)
Ministerstwo Cyfryzacji, Nowelizacja ustawy o KSC: obowiązki podmiotów kluczowych i ważnych
Ministerstwo Cyfryzacji, Q&A do nowelizacji ustawy o KSC, aktualizacja z czerwca 2026 r. (PDF)