Platforma GRC do KSC: kiedy arkusze przestają wystarczać
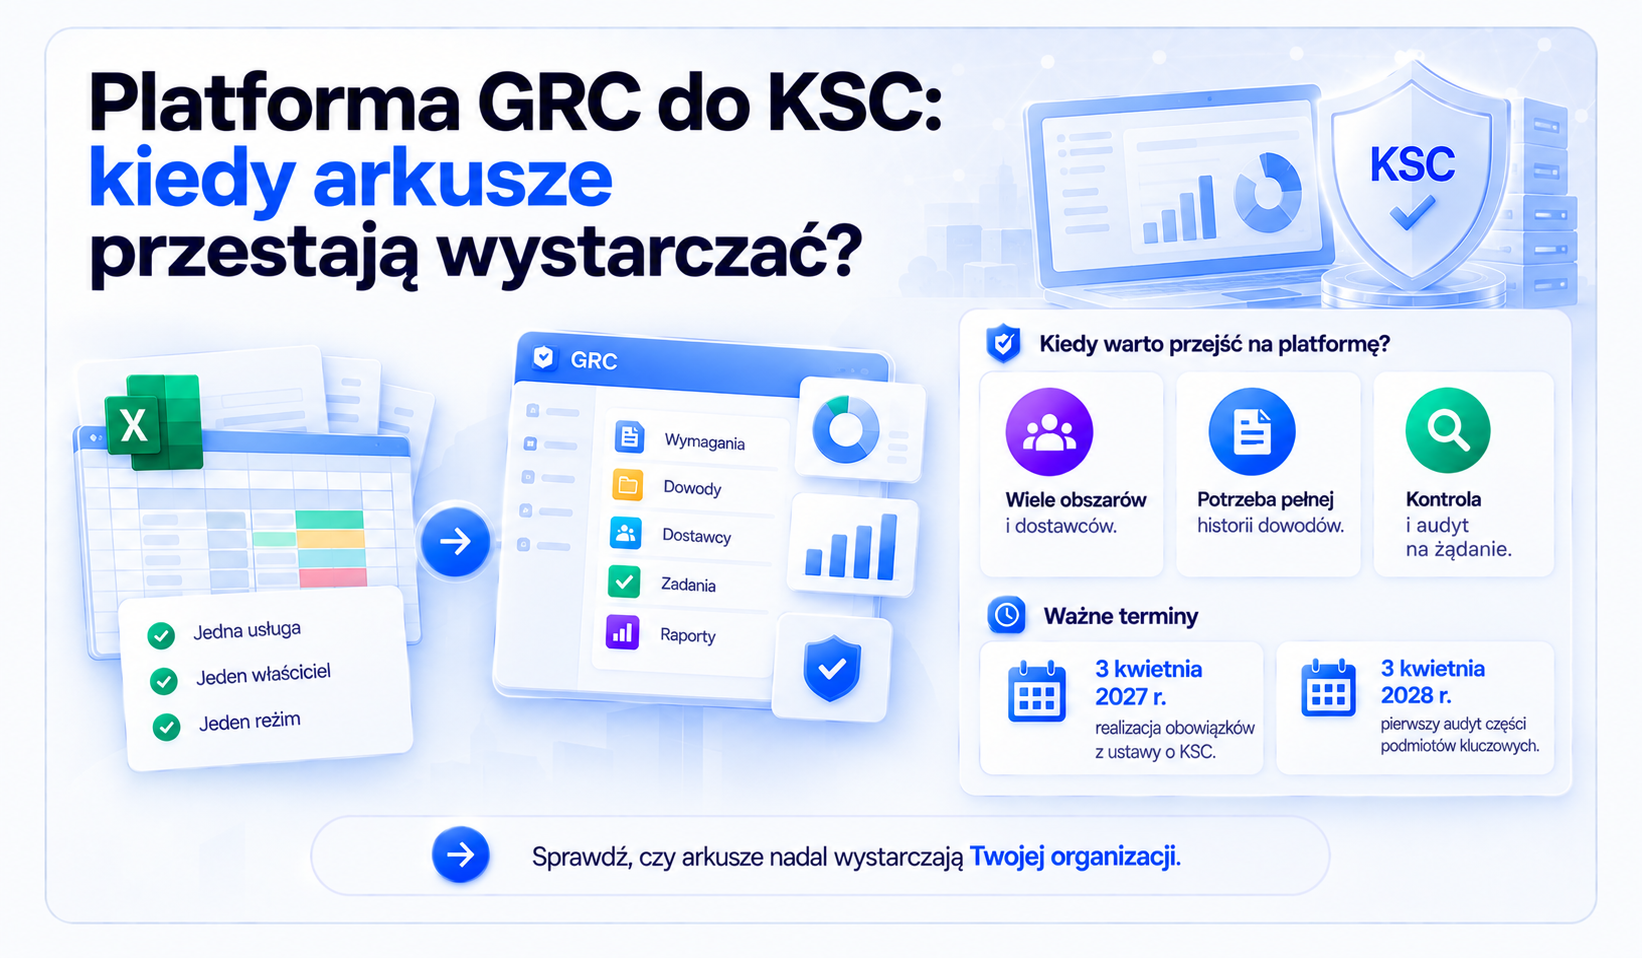
Arkusze wystarczają, dopóki zakres SZBI obejmuje pojedynczą usługę, jednego właściciela i jeden reżim regulacyjny. Próg przekracza organizacja, która utrzymuje dowody dla wielu obszarów, dostawców i osób oraz musi odtworzyć ich historię na żądanie audytora. Decyzja dotyczy modelu pracy, a wybór narzędzia jest jej konsekwencją.
Podmioty kluczowe i podmioty ważne realizują obowiązki wynikające z ustawy o krajowym systemie cyberbezpieczeństwa do 3 kwietnia 2027 r., a pierwszy obowiązkowy audyt części podmiotów kluczowych przypada rok później. W tym czasie większość organizacji podejmuje decyzję o tym, w czym prowadzić rejestry i gdzie trzymać dowody. Poniżej kryteria, które pozwalają podjąć ją na podstawie liczb zamiast preferencji zespołu.
Kiedy arkusze naprawdę wystarczają
Arkusz jest tani, dostępny od ręki i zrozumiały dla każdego. W organizacji o wąskim zakresie SZBI, z jedną usługą objętą ustawą, kilkunastoma systemami i jedną osobą odpowiedzialną za całość, arkusz prowadzony z dyscypliną wykonuje zadanie. Taka organizacja utrzymuje rejestr ryzyk, listę aktywów i zapisy z przeglądów w jednym repozytorium, a jedna osoba pamięta, gdzie znajduje się każdy plik.
Ten model działa dopóty, dopóki spełnia dwa warunki: dane aktualizuje niewiele osób, a nikt z zewnątrz nie prosi o pokazanie stanu sprzed kilku miesięcy.
Najważniejsze pojęcia
- Dowód z historią: zapis pokazujący, że dany środek działał w czasie, wraz z datą, autorem i kontekstem. Przykładem jest rejestr zgłoszeń, protokół przeglądu albo raport z testu odtworzenia.
- Rejestr: uporządkowany zbiór obiektów zarządzania, takich jak aktywa, ryzyka, dostawcy, incydenty oraz osoby i odpowiedzialności, z właścicielem i datą aktualizacji.
- Model operacyjny zgodności: podział pracy między zespół wewnętrzny, doradcę zewnętrznego i narzędzie.
- Przegląd zarządczy: okresowa ocena skuteczności środków zakończona decyzjami kierownika podmiotu i udokumentowana.
- Warstwa nadzoru: narzędzie, które gromadzi dowody i pokazuje stan zgodności, korzystając z danych wytwarzanych przez systemy bezpieczeństwa technicznego.
Sześć sygnałów, że organizacja przekroczyła próg
Progi w tabeli mają charakter orientacyjny i wynikają z praktyki wdrożeniowej. Trzy spełnione sygnały zwykle wystarczą, żeby koszt utrzymania arkuszy zaczął przewyższać koszt systemu.
Co przesądza po stronie ustawy: dowód z historią
Obowiązek dokumentowania i przegląd zarządczy
Ustawa wymaga dokumentowania realizacji obowiązków, a kierownik podmiotu zatwierdza środki zarządzania ryzykiem i nadzoruje ich wdrożenie. Dokument opisujący zasadę pokazuje zamiar organizacji. Zapis z wykonania pokazuje, że zasada działa. Różnica między jednym a drugim decyduje o wyniku kontroli i o wartości raportu przedstawianego zarządowi.
Perspektywa audytu w 2028 r.
Podmioty kluczowe, które wcześniej nie były operatorami usług kluczowych, przeprowadzają pierwszy audyt bezpieczeństwa do 3 kwietnia 2028 r. W trakcie audytu istotny jest nie tylko aktualny zestaw polityk i procedur, ale również zapisy pozwalające wykazać ich stosowanie w praktyce. Dlatego organizacja powinna zapewnić właściwe wersjonowanie i przechowywanie dokumentacji. Sam arkusz przechowuje zwykle stan bieżący, a historia ginie w nadpisaniach i kopiach plików. Organizacja, która planuje audyt, potrzebuje formatu przechowywania dowodów obejmującego datę, autora i wersję.
Cztery modele operacyjne i kryteria wyboru
Jak policzyć koszt obu ścieżek
Porównanie ofert licencyjnych pokazuje jedną stronę równania. Drugą stronę organizacja zwykle zna najgorzej, ponieważ praca w arkuszach rozkłada się na wiele osób i nie ma własnej pozycji w budżecie. Poniższa metoda zajmuje kilka godzin i daje liczbę, którą można przedstawić zarządowi.
- Policz godziny aktualizacji: liczba właścicieli obszarów pomnożona przez czas jednej aktualizacji i przez liczbę aktualizacji w roku.
- Dodaj czas scalania danych i uzgadniania rozbieżności między wersjami plików.
- Przeprowadź test trzech dowodów. Poproś o dowód działania środka dla trzech losowo wybranych obszarów, w stanie sprzed pół roku, i zmierz czas odpowiedzi.
- Wyceń zebrane godziny wewnętrzną stawką organizacji.
- Po drugiej stronie zestaw licencję, wdrożenie, migrację danych, szkolenie i utrzymanie.
- Dopisz ryzyko: koszt opóźnienia wobec terminu ustawowego oraz koszt usunięcia niezgodności wykrytych podczas audytu.
Test trzech dowodów jest najtańszym sposobem ustalenia, w którym miejscu znajduje się organizacja. Odpowiedź w kilka minut oznacza, że obecny model działa. Odpowiedź po tygodniu oznacza, że próg został przekroczony.
Czego platforma nie rozwiązuje
- Nie zastępuje środków technicznych. Monitorowanie, ochrona stacji końcowych, uwierzytelnianie wieloskładnikowe i kopie zapasowe działają w swoich systemach, a platforma dokumentuje ich skuteczność.
- Nie zastępuje decyzji kierownika podmiotu dotyczących zakresu SZBI, akceptowalnego poziomu ryzyka i budżetu.
- Nie zastępuje oceny prawnej przy kwalifikacji podmiotu oraz interpretacji przepisów przejściowych.
- Nie naprawia braku właścicieli obszarów. Pusty rejestr w systemie ma taką samą wartość jak pusty arkusz.
- Wymaga pracy wdrożeniowej, w tym uporządkowania i migracji danych, którą warto zaplanować przed powstaniem dowodów.
Jak wygląda to w Quantifier
Quantifier.ai łączy platformę GRC z doradztwem ekspertów. Platforma pełni rolę warstwy nadzoru: utrzymuje rejestry aktywów, ryzyk, dostawców, incydentów oraz osób i odpowiedzialności, przypisuje właściciela i termin do każdego otwartego zadania, gromadzi dowody wraz z datą i autorem oraz składa z nich raport o stanie zgodności. Obsługuje kilka ram jednocześnie, w tym ISO/IEC 27001, RODO, SOC 2 i wymagania NIS2 w ujęciu krajowym. Szersze porównanie obu podejść opisaliśmy w artykule NIS2 w Excelu czy w platformie GRC.
Rola ekspertów obejmuje analizę luk, interpretację zakresu obowiązków i przygotowanie organizacji do audytu. Technologia ogranicza pracę powtarzalną i porządkuje dowody, a odpowiedzialność za decyzje pozostaje przy kierownictwie podmiotu.
Sprawdź, w którym miejscu jest Twoja organizacja
Najprostszy start to test trzech dowodów przeprowadzony wewnętrznie. Jeżeli wynik pokaże, że obecny model zaczyna kosztować więcej, niż widać w budżecie, zespół Quantifier pomoże zestawić obie ścieżki na danych z Waszej organizacji i zaplanować przejście przed terminem z kwietnia 2027 r. Kontakt: https://quantifier.ai/pl/contact.
FAQ — najczęściej zadawane pytania
Czy ustawa o KSC wymaga konkretnego narzędzia?
Ustawa nie wskazuje produktów ani dostawców. Wymaga wdrożenia środków technicznych i organizacyjnych odpowiednich do oszacowanego ryzyka oraz udokumentowania ich realizacji. Wybór narzędzia pozostaje decyzją organizacji i wynika z wielkości zakresu oraz liczby osób zaangażowanych w utrzymanie.
Czy arkusz wystarczy podmiotowi ważnemu?
Podmiot ważny nie podlega obowiązkowi cyklicznego audytu bezpieczeństwa, a obowiązek dokumentowania i nadzoru pozostaje taki sam. Przy wąskim zakresie i jednym właścicielu arkusz prowadzony z rygorem zwykle wystarcza. Przy kilku reżimach i rozproszonej odpowiedzialności koszt utrzymania rośnie niezależnie od statusu podmiotu.
Kiedy jest najlepszy moment na przejście na platformę?
Naturalnym momentem jest okres po analizie luk i przed rozpoczęciem zbierania dowodów. Dowody wytworzone w arkuszach trzeba później migrować, a część z nich traci kontekst przy przenoszeniu. Przejście w trakcie roku poprzedzającego audyt kosztuje więcej niż przejście na starcie wdrożenia.
Czy platforma GRC zastępuje narzędzia bezpieczeństwa?
Platforma GRC działa na innym poziomie niż systemy monitorowania, ochrona stacji końcowych czy uwierzytelnianie. Te narzędzia realizują środki bezpieczeństwa, a platforma dokumentuje ich działanie i pokazuje stan zgodności kierownictwu. Obie warstwy są potrzebne i żadna nie zastępuje drugiej.
Co zrobić z danymi, które są już w arkuszach?
Rejestry przenosi się do systemu jako dane wejściowe, a historyczne zapisy warto zachować w formie źródłowej wraz z datą. Arkusz pozostaje wygodnym formatem zbierania danych od dostawców i jednostek zewnętrznych, które nie mają dostępu do systemu.
Jak uzasadnić wydatek przed zarządem?
Najskuteczniej działa zestawienie trzech liczb: godzin poświęcanych rocznie na utrzymanie rejestrów, czasu odtworzenia dowodu w teście trzech dowodów oraz kosztu opóźnienia wobec terminu ustawowego. Ta trzecia pozycja zwykle przeważa, ponieważ dotyczy odpowiedzialności kierownika podmiotu.
Autor: Weronika Czaplewska
Konsultacja merytoryczna: Ekspert ds. NIS2 i KSC
Źródła
- Ministerstwo Cyfryzacji, Nowelizacja ustawy o KSC. Obowiązki podmiotów kluczowych i ważnych: https://www.gov.pl/web/cyfryzacja/nowelizacja-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-ksc---obowiazki-podmiotow-kluczowych-i-waznych
- Ministerstwo Cyfryzacji, Nowelizacja ustawy o KSC. Najważniejsze terminy: https://samorzad.gov.pl/web/gov/nowelizacja-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-ksc---najwazniejsze-terminy
- Ustawa z 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa, art. 33 (Dz.U. 2026 poz. 252): https://sip.lex.pl/akty-prawne/dzu-dziennik-ustaw/zmiana-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-oraz-22241530/art-33
- Wolters Kluwer, 10 kluczowych zmian na gruncie NIS2 / UKSC: https://www.wolterskluwer.com/pl-pl/expert-insights/nis2-nowelizacja-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-2026