Rejestr aktywów w KSC: wymagania art. 8 i właściciele
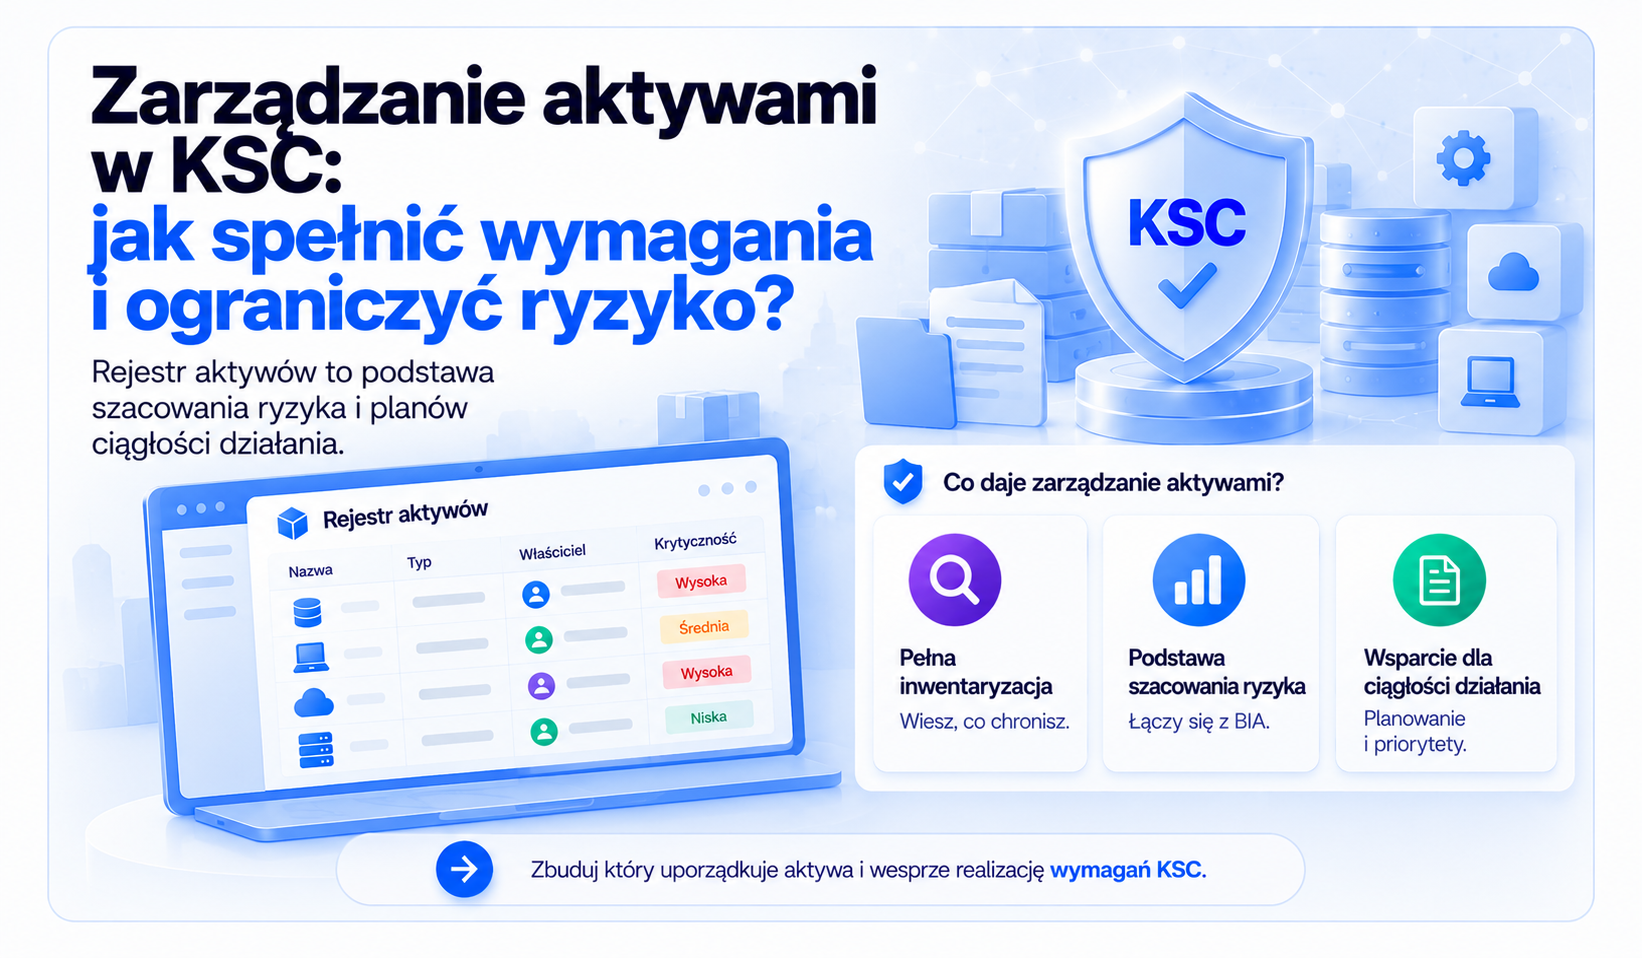
Ustawa o KSC wymienia zarządzanie aktywami wśród obowiązkowych środków systemu zarządzania bezpieczeństwem informacji (art. 8 ust. 1 pkt 2 lit. m). W praktyce obejmuje to zarządzanie aktywami obejmuje ich identyfikację, inwentaryzację, klasyfikację, przypisanie odpowiedzialności oraz określenie zasad bezpiecznego użytkowania i postępowania z nimi w całym cyklu życia. Jednym z podstawowych narzędzi wspierających ten proces jest aktualny rejestr aktywów, uwzględniający ich znaczenie dla świadczonych usług. Rejestr aktywów jest punktem wyjścia do szacowania ryzyka (art. 8 ust. 1 pkt 1) i planów ciągłości działania (lit. f). W drugiej części serii pokazujemy, co sprawdzić i jak ten obszar działa w platformie Quantifier.ai.
KSC wymaganie po wymaganiu: jak czytać tę serię
Znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa (KSC) wdraża do polskiego prawa dyrektywę NIS2. Nowelizacja opublikowana w Dz.U. z 2026 r. poz. 252 obowiązuje od 3 kwietnia 2026 r. i obejmuje podmioty kluczowe oraz podmioty ważne z sektorów wymienionych w załącznikach nr 1 i 2 do ustawy.
Rdzeniem nowych obowiązków jest system zarządzania bezpieczeństwem informacji (SZBI) z art. 8, obejmujący kilkanaście grup środków technicznych i organizacyjnych. Podmioty, które spełniały kryteria w dniu wejścia nowelizacji w życie, wdrażają obowiązki do 3 kwietnia 2027 r., a podmioty kluczowe przeprowadzają pierwszy audyt do 3 kwietnia 2028 r.
W tej serii omawiamy wymagania KSC obszar po obszarze. Każda część ma ten sam układ:
- podstawa prawna, czyli przepisy, z których wynika dany obszar;
- punkty kontrolne w czterech perspektywach: decyzje i odpowiedzialność; zasady, procedury i dokumentacja; systemy i bezpieczeństwo techniczne; usługi, ludzie i codzienna działalność;
- zakładki platformy Quantifier.ai, w których dany punkt jest realizowany i dokumentowany;
- działania po stronie organizacji, które wymagają decyzji i udziału ludzi.
Najważniejsze pojęcia
- Aktywo (zasób): wszystko, co ma wartość dla organizacji i wspiera świadczenie usług: dane, systemy informacyjne, urządzenia, oprogramowanie i usługi, także te kupowane od dostawców.
- Rejestr aktywów: aktualny wykaz aktywów z ich charakterystyką, właścicielem, krytycznością i historią zmian.
- Właściciel aktywa: osoba odpowiedzialna za aktywo w organizacji, w tym za jego klasyfikację, zabezpieczenia i aktualność wpisu. Administrację techniczną może prowadzić inna osoba.
- Krytyczność: znaczenie aktywa dla procesów i usług, oceniane m.in. przez skutki jego niedostępności.
- BIA (analiza wpływu na działalność): ocena skutków przerwania procesów i usług, z której wynikają priorytety ochrony i odtwarzania.
- Kryteria akceptacji ryzyka: ustalone przez organizację progi, w granicach których ryzyko może zostać przyjęte bez dodatkowych zabezpieczeń.
- Ryzyko rezydualne: ryzyko, które pozostaje po wdrożeniu zabezpieczeń.
Podstawa prawna: co dokładnie mówi ustawa
Art. 8 ust. 1 pkt 2 lit. m: zarządzanie aktywami
Art. 8 ust. 1 pkt 2 ustawy o KSC wskazuje zarządzanie aktywami jako jeden ze środków technicznych i organizacyjnych wdrażanych w ramach systemu zarządzania bezpieczeństwem informacji. Przepis ten nie określa szczegółowej formy ani zawartości rejestru aktywów, pozostawiając organizacji możliwość dostosowania przyjętych rozwiązań do charakteru działalności oraz poziomu ryzyka. Należy jednak uwzględnić szczególne zasady dotyczące wybranych kategorii podmiotów, w tym podmiotów wskazanych w art. 8 ust. 3, dla których przewidziano wymagania określone w załączniku nr 4 do ustawy, a także odrębności dotyczące sektora bankowości i infrastruktury rynków finansowych, wynikające z art. 8i.
Szczegółowy punkt odniesienia daje rozporządzenie wykonawcze Komisji (UE) 2024/2690, które bezpośrednio stosują dostawcy usług cyfrowych i ICT wymienieni w art. 8b ust. 1. Zgodnie z pkt 12.4 jego załącznika inwentarz aktywów jest kompletny, dokładny, aktualny i spójny, obejmuje usługi oraz wspierające je systemy i inne aktywa, a zmiany wpisów są rejestrowane i regularnie przeglądane. Pozostałe podmioty mogą traktować te wymagania jako wzorzec dobrej praktyki.
Aktywa jako podstawa szacowania ryzyka
Art. 8 ust. 1 pkt 1 wymaga systematycznego szacowania ryzyka wystąpienia incydentu i zarządzania tym ryzykiem, a lit. a wymaga polityk szacowania ryzyka. Szacowanie odnosi się do konkretnych aktywów i usług, dlatego rejestr aktywów jest jego punktem wyjścia: każde ryzyko dotyczy aktywa, które ma właściciela i ocenioną krytyczność.
Pojęcie akceptowalnego poziomu ryzyka pochodzi z dobrej praktyki. Norma ISO/IEC 27001 (pkt 6.1.2) wymaga ustalenia kryteriów akceptacji ryzyka, bez których ocena z trudem przekłada się na decyzje. Decyzje w sprawie SZBI podejmuje kierownik podmiotu (art. 8d pkt 1). Rozporządzenie 2024/2690 (pkt 2.1.1) przewiduje, że wyniki oceny ryzyka i ryzyka rezydualne akceptuje organ zarządzający albo osoba odpowiedzialna i uprawniona do zarządzania ryzykiem, przy odpowiednim raportowaniu do zarządu.
Krytyczność, ciągłość działania i dokumentacja
Lit. f wymaga planów ciągłości działania, planów awaryjnych i planów odtworzenia. Przygotowanie tych planów wymaga identyfikacji procesów i usług kluczowych dla działalności organizacji oraz oceny potencjalnych skutków ich zakłócenia. W tym celu wykorzystuje się analizę wpływu na działalność (BIA), która pozwala określić priorytety odtwarzania procesów, wymagane zasoby oraz zależności pomiędzy nimi.
Art. 10 ust. 3 wymaga dokumentacji ochrony infrastruktury, obejmującej m.in. charakterystykę usługi i infrastruktury, szacowanie ryzyka dla obiektów infrastruktury i plan postępowania z ryzykiem, a także dokumentacji systemu zarządzania ciągłością działania. Aktualny rejestr aktywów zasila każdy z tych dokumentów.
Role i odpowiedzialność
Lit. d wymaga bezpieczeństwa zasobów ludzkich, a art. 8d pkt 3 zobowiązuje kierownika do przydzielania zadań z zakresu cyberbezpieczeństwa i nadzoru nad ich wykonaniem. W obszarze aktywów oznacza to wskazanie właścicieli zasobów, procesów i ryzyk oraz osób uprawnionych do akceptacji ryzyka.
Co sprawdzić: 6 punktów kontrolnych
Punkty z tego obszaru dotyczą decyzji i odpowiedzialności: kto prowadzi rejestr, kto ocenia krytyczność, kto akceptuje ryzyko i jak często organizacja wraca do oceny.
Jak ten obszar działa w platformie Quantifier.ai
W Quantifier.ai ocena ryzyka jest powiązana z aktywami, procesami i zabezpieczeniami, a wszystkie moduły korzystają ze wspólnych rejestrów.
Rejestr zasobów
W Rejestrze zasobów organizacja inwentaryzuje dane, systemy, urządzenia, oprogramowanie i usługi, uzupełnia ich charakterystykę i przypisuje właścicieli. Istniejące wykazy, np. z arkuszy lub systemów IT, można zaimportować. Zmiany wpisów trafiają do audit trail, więc historia rejestru jest dostępna podczas audytu.

BIA i krytyczność
W module BIA organizacja ocenia znaczenie zasobów dla procesów i usług oraz skutki ich niedostępności. Wynik dokumentuje krytyczność, zależności i priorytety ochrony, które zasilają plany ciągłości działania i rejestr ryzyk.
Rejestr ryzyk
W Rejestrze ryzyk organizacja opisuje skalę oceny, kryteria akceptacji i zasady postępowania z ryzykiem. Każde ryzyko powinno mieć przypisane osoby odpowiedzialne za ich monitorowanie i odpowiednie postępowanie, a także – w zależności od charakteru ryzyka – powiązania z właściwymi aktywami, procesami, usługami oraz zastosowanymi zabezpieczeniami.

Procedury przeglądu
Procedury wyznaczają terminy i osoby odpowiedzialne za przeglądy ryzyka. Opisują także przegląd nadzwyczajny po istotnej zmianie, incydencie, wykryciu podatności lub pojawieniu się nowego zagrożenia. Platforma przypomina o terminach przeglądów cyklicznych i zapisuje ich wyniki.
Macierz RACI
W Macierzy RACI organizacja opisuje role, zakres odpowiedzialności i uprawnienia oraz wskazuje właścicieli zasobów, procesów i ryzyk.
Rola Leona i ekspertów
Asystent AI Leon prowadzi przez uzupełnianie rejestrów krok po kroku i podpowiada, czego w nich brakuje. Eksperci Quantifier pomagają przygotować metodykę szacowania ryzyka, poprowadzić warsztaty z właścicielami aktywów i ustalić kryteria akceptacji, które następnie zatwierdza kierownictwo.
Co pozostaje po stronie organizacji
Organizacja wskazuje właścicieli aktywów i procesów, dostarcza dane o zasobach i uczestniczy w warsztatach ryzyka. Kierownictwo akceptuje poziom ryzyka i decyzje o postępowaniu. Rejestr zachowuje wartość, gdy zmiany w infrastrukturze trafiają do niego na bieżąco.
Najczęstsze błędy
- Rejestr sprzętu w miejsce rejestru aktywów. Wykaz komputerów z działu IT pomija dane, usługi chmurowe i usługi dostawców, od których zależy świadczenie usługi.
- Aktywa bez właścicieli. Wpis bez osoby odpowiedzialnej szybko się dezaktualizuje i trudno powiązać go z decyzją o ryzyku.
- Jednorazowa inwentaryzacja. Rejestr przygotowany na potrzeby projektu przestaje odpowiadać rzeczywistości po pierwszej większej zmianie.
- Ocena ryzyka oderwana od rejestru. Ryzyka opisane ogólnie, bez wskazania aktywów i usług, trudno przełożyć na zabezpieczenia i priorytety.
- Brak kryteriów akceptacji. Bez ustalonego progu każda ocena kończy się dyskusją zamiast decyzją.
FAQ — najczęściej zadawane pytania
Czy ustawa o KSC wymaga prowadzenia rejestru aktywów?
Ustawa wymaga zarządzania aktywami (art. 8 ust. 1 pkt 2 lit. m), a rejestr jest najprostszym sposobem, żeby je wykazać. Stanowi też podstawę szacowania ryzyka i dokumentacji z art. 10 ust. 3. Formę rejestru organizacja dobiera sama.
Co powinien zawierać rejestr aktywów?
W praktyce: opis aktywa, jego właściciela, powiązane procesy i usługi oraz krytyczność. Rozporządzenie 2024/2690 dodaje wymóg kompletności, aktualności i rejestrowania historii zmian. Szczegółowość warto dopasować do potrzeb organizacji.
Kto jest właścicielem aktywa?
Osoba odpowiedzialna za aktywo w organizacji: decyduje o jego klasyfikacji i zabezpieczeniach oraz dba o aktualność wpisu. Zwykle jest to kierownik procesu lub obszaru, a administrację techniczną może prowadzić dział IT.
Jak często aktualizować rejestr i ocenę ryzyka?
Ustawa nie podaje częstotliwości. Dobrą praktyką jest przegląd cykliczny w ustalonym terminie oraz przegląd nadzwyczajny po istotnej zmianie, incydencie, wykryciu podatności lub pojawieniu się nowego zagrożenia. Oba tryby warto opisać w procedurze.
Kto akceptuje ryzyko w KSC?
Decyzje w sprawie SZBI podejmuje kierownik podmiotu (art. 8d pkt 1). Organizacja może upoważnić do akceptacji ryzyka inne osoby, dokumentując ich uprawnienia i decyzje. Kierownik odpowiada także za obowiązki powierzone innym osobom (art. 8c ust. 3).
Czy rejestr aktywów z ISO 27001 wystarczy do KSC?
Jest dobrym punktem wyjścia, ponieważ norma ISO/IEC 27001:2022 wymaga inwentarza informacji i powiązanych aktywów wraz z ich właścicielami (zabezpieczenie A.5.9). Warto sprawdzić, czy rejestr obejmuje wszystkie usługi objęte KSC i wspierające je systemy, w tym usługi dostawców, oraz czy jest powiązany z oceną krytyczności i ryzyka.
Autor: Weronika Czaplewska
Konsultacja merytoryczna: Ekspert ds. NIS2 i KSC
Źródła
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw, Dz.U. 2026 poz. 252: art. 8, 8b, 8c, 8d, 10
- Ministerstwo Cyfryzacji: Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa zaczyna obowiązywać (2.04.2026)
- Ministerstwo Cyfryzacji: Obowiązki podmiotów kluczowych i ważnych (5.06.2026)
- Dyrektywa (UE) 2022/2555 (NIS2), art. 21
- Rozporządzenie wykonawcze Komisji (UE) 2024/2690, załącznik pkt 2.1 i 12.4
- ENISA: NIS2 Technical Implementation Guidance (26.06.2025)