Edukacja i cyberhigiena w KSC: wymagania art. 8 i ich realizacja w platformie
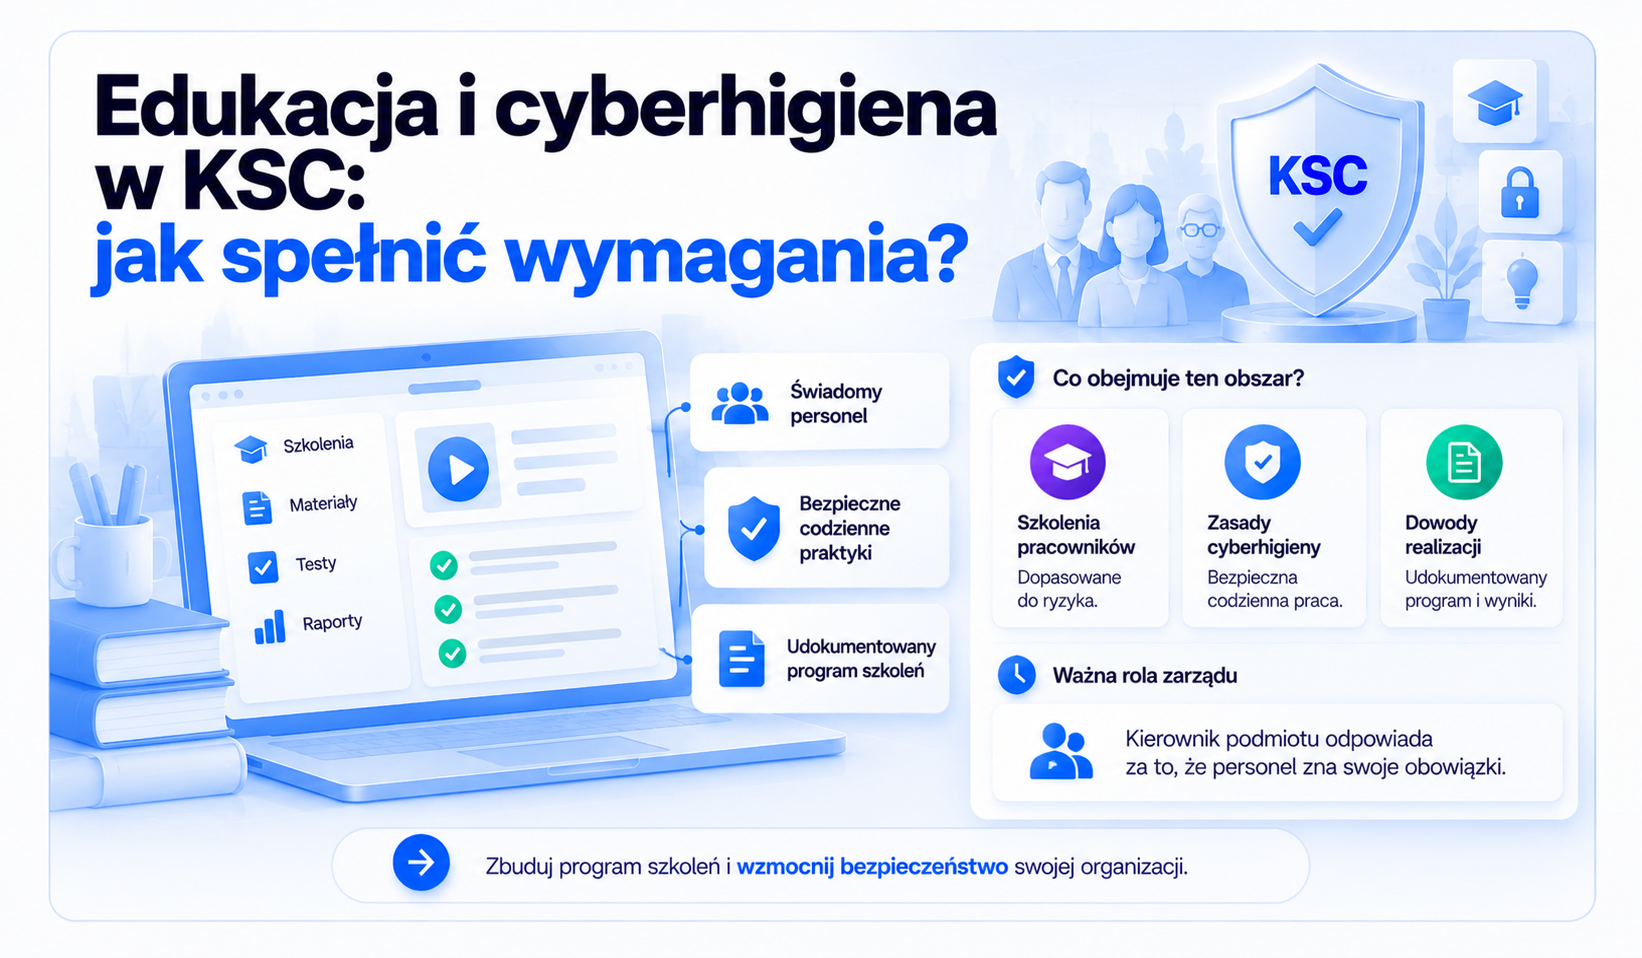
Ustawa o krajowym systemie cyberbezpieczeństwa wymaga od podmiotów kluczowych i ważnych edukacji personelu z zakresu cyberbezpieczeństwa oraz wdrożenia podstawowych zasad cyberhigieny (art. 8 ust. 1 pkt 2 lit. i oraz j). Za to, że personel zna swoje obowiązki i wewnętrzne regulacje, odpowiada kierownik podmiotu (art. 8d pkt 4). Częstotliwość i formę szkoleń pracowników organizacja ustala sama, dlatego o zgodności rozstrzyga udokumentowany program dopasowany do ryzyka wraz z dowodami jego realizacji. Tym obszarem otwieramy serię, w której omawiamy wymagania KSC jedno po drugim, razem z ich realizacją w platformie Quantifier.ai.
KSC wymaganie po wymaganiu: jak czytać tę serię
Znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa (KSC) wdraża do polskiego prawa dyrektywę NIS2. Nowelizacja opublikowana w Dz.U. z 2026 r. poz. 252 obowiązuje od 3 kwietnia 2026 r. i obejmuje podmioty kluczowe oraz podmioty ważne z sektorów wymienionych w załącznikach nr 1 i 2 do ustawy.
Rdzeniem nowych obowiązków jest system zarządzania bezpieczeństwem informacji (SZBI) z art. 8, obejmujący kilkanaście grup środków technicznych i organizacyjnych. Podmioty, które spełniały kryteria w dniu wejścia nowelizacji w życie, wdrażają obowiązki do 3 kwietnia 2027 r., a podmioty kluczowe przeprowadzają pierwszy audyt do 3 kwietnia 2028 r.
W tej serii omawiamy wymagania KSC obszar po obszarze. Każda część ma ten sam układ:
- podstawa prawna, czyli przepisy, z których wynika dany obszar;
- punkty kontrolne w czterech perspektywach: decyzje i odpowiedzialność; zasady, procedury i dokumentacja; systemy i bezpieczeństwo techniczne; usługi, ludzie i codzienna działalność;
- zakładki platformy Quantifier.ai, w których dany punkt jest realizowany i dokumentowany;
- działania po stronie organizacji, które wymagają decyzji i udziału ludzi.
Pozostałe części serii:
- część 1 - Zarządzanie aktywami.
Najważniejsze pojęcia
- Edukacja z zakresu cyberbezpieczeństwa: szkolenia, komunikaty i ćwiczenia, które dają personelowi wiedzę potrzebną do bezpiecznej pracy z systemami informacyjnymi.
- Cyberhigiena: codzienne zasady dla każdego użytkownika, m.in. dotyczące haseł, uwierzytelniania wieloskładnikowego (MFA), poczty, aktualizacji i urządzeń.
- Program budowania świadomości (security awareness): zaplanowany cykl działań edukacyjnych z tematami, odbiorcami i miernikami skuteczności.
- Kierownik podmiotu: Kierownik podmiotu: osoba lub organ określony zgodnie z definicją zawartą w art. 2 pkt 8a ustawy o KSC, odwołującą się odpowiednio do przepisów o rachunkowości lub finansach publicznych. W spółkach kapitałowych jest to co do zasady zarząd. Kierownik ponosi odpowiedzialność za realizację określonych obowiązków z zakresu cyberbezpieczeństwa, również wtedy, gdy ich wykonanie zostało powierzone innej osobie (art. 8c).
- Dokumentacja operacyjna: zapisy poświadczające wykonanie czynności wymaganych przez dokumentację normatywną (art. 10 ust. 4).
- Rejestr szkoleń: wykaz działań edukacyjnych z uczestnikami, terminami i dowodami realizacji.
Podstawa prawna: co dokładnie mówi ustawa
Art. 8 ust. 1 pkt 2 lit. i oraz j
Art. 8 ust. 1 pkt 2 zobowiązuje podmiot do wdrożenia środków technicznych i organizacyjnych odpowiednich i proporcjonalnych do oszacowanego ryzyka. Wśród nich ustawa wymienia edukację z zakresu cyberbezpieczeństwa dla personelu podmiotu (lit. i) oraz podstawowe zasady cyberhigieny (lit. j).
Art. 8 ust. 1 pkt 2 lit. i nie określa sztywnej liczby godzin ani jednolitej częstotliwości szkoleń dla wszystkich pracowników. Organizacja powinna jednak zapewnić edukację odpowiednią do charakteru wykonywanych zadań i zidentyfikowanych ryzyk. W przypadku podmiotów objętych rozporządzeniem wykonawczym Komisji (UE) 2024/2690 konieczne jest dodatkowo zapewnienie programu podnoszenia świadomości oraz regularnego szkolenia pracowników, których funkcje wymagają szczególnych kompetencji w zakresie bezpieczeństwa sieci i systemów informatycznych. Dyrektywa NIS2 wymienia cyberhigienę i szkolenia wśród obowiązkowych środków zarządzania ryzykiem (art. 21 ust. 2 lit. g), a w art. 20 ust. 2 zobowiązuje państwa członkowskie do zachęcania podmiotów, aby regularnie szkoliły pracowników.
Rola kierownika: art. 8d i art. 8e
Art. 8d czyni kierownika podmiotu odpowiedzialnym za ten obszar. Kierownik podejmuje decyzje dotyczące SZBI i jego przeglądu (pkt 1), planuje środki finansowe (pkt 2), przydziela zadania i nadzoruje ich wykonanie (pkt 3) oraz zapewnia, że personel jest świadomy obowiązków z zakresu cyberbezpieczeństwa i zna wewnętrzne regulacje (pkt 4).
Odrębnym obowiązkiem jest szkolenie kierownictwa: zgodnie z art. 8e kierownik oraz osoba, której powierzono jego obowiązki w zakresie cyberbezpieczeństwa, raz w roku kalendarzowym przechodzą szkolenie, a udział w nim jest dokumentowany. Roczny cykl z art. 8e dotyczy kierownictwa; program dla pozostałego personelu organizacja planuje według własnej oceny ryzyka.
Dowody realizacji: art. 10
Art. 10 dzieli dokumentację bezpieczeństwa na normatywną i operacyjną. Polityka cyberhigieny i program edukacyjny należą do dokumentacji normatywnej. Listy uczestników, potwierdzenia ukończenia oraz wyniki testów i ćwiczeń tworzą dokumentację operacyjną. Ustawa wymaga nadzoru nad dokumentacją, w tym kontroli dostępu, ochrony przed utratą i oznaczania wersji.
Odmienne zasady dla wybranych podmiotów
- Bankowość i infrastruktura rynków finansowych. Ich odporność cyfrową reguluje rozporządzenie DORA, dlatego art. 8i wyłącza większość przepisów o SZBI. Z art. 8 stosują m.in. ust. 1 pkt 2 lit. j, czyli zasady cyberhigieny, a art. 8c–8f odpowiednio.
- Podmioty ważne będące podmiotami publicznymi. Podmioty publiczne oraz podmioty szkolnictwa wyższego i nauki. Zgodnie z art. 8 ust. 3 ustawy określone podmioty ważne będące podmiotami publicznymi, a także wskazane w tym przepisie podmioty szkolnictwa wyższego i nauki, nie stosują art. 8 ust. 1 w zakresie objętym tym wyłączeniem. Zamiast tego realizują wymagania dotyczące SZBI określone w załączniku nr 4 do ustawy.
- Dostawcy usług cyfrowych i ICT z art. 8b ust. 1 (m.in. chmura, centra danych, usługi zarządzane). Stosują rozporządzenie wykonawcze Komisji (UE) 2024/2690. Punkt 8.1 załącznika przewiduje program podnoszenia świadomości obejmujący pracowników, członków organów zarządzających oraz – w odpowiednim zakresie – bezpośrednich dostawców i usługodawców. Program powinien być realizowany w zaplanowanych odstępach czasu, obejmować nowe osoby i podlegać okresowej aktualizacji, a w stosownych przypadkach także ocenie skuteczności. Punkt 8.2 nakłada dodatkowo obowiązki dotyczące regularnych szkoleń pracowników pełniących funkcje wymagające szczególnych kompetencji w zakresie bezpieczeństwa, dostosowania szkoleń do zajmowanych stanowisk oraz oceny ich skuteczności.
Co sprawdzić: 16 punktów kontrolnych
Poniższa tabela przekłada przepisy na pytania kontrolne. Każdy punkt ma podstawę prawną i miejsce w platformie Quantifier.ai, w którym organizacja go realizuje i dokumentuje.
Jak ten obszar działa w platformie Quantifier.ai
Quantifier.ai łączy wymagania KSC z politykami, procedurami, zadaniami i dowodami w jednym środowisku. Edukacja i cyberhigiena korzystają z tych samych rejestrów co pozostałe obszary SZBI.
Odpowiedzialność i przeglądy kierownictwa
W Macierzy RACI organizacja przypisuje właściciela programu edukacyjnego oraz osoby odpowiedzialne za szkolenia, komunikację i przegląd wyników. Procedura przeglądu porządkuje cykliczne przeglądy na poziomie kierownictwa: terminy, omówione wyniki, decyzje i wynikające z nich zadania. Decyzje podejmuje kierownictwo, a platforma zapewnia ich ślad.

Polityka i procedury
W zakładce Polityka organizacja opracowuje i zatwierdza zasady cyberhigieny. Dokument można zaimportować, przygotować od podstaw albo wygenerować z eksperckiego wzoru; każdy ma właściciela, zatwierdzających i datę przeglądu. Procedura zasad cyberhigieny opisuje, jak sprawdzać przestrzeganie zasad i dokumentować uchybienia, a Procedura „Nowy pracownik” wpina szkolenie z cyberbezpieczeństwa w proces wdrożenia, z terminem i osobą odpowiedzialną.
Rejestr szkoleń, Awareness i dowody
Rejestr szkoleń jest centrum tego obszaru. Zespół planuje w nim program i dołącza do każdego działania materiały, listy uczestników, potwierdzenia udziału oraz wyniki testów i ćwiczeń. Na tej podstawie ocenia skuteczność i tworzy zadania doskonalące z właścicielem i terminem.
Zestawienie Rejestru pracowników z Rejestrem szkoleń pokazuje osoby, które nie zostały jeszcze objęte edukacją. Zakładka Szkolenia pozwala dobrać zakres do grup o różnych obowiązkach i uprawnieniach. W zakładce Awareness zespół przygotowuje komunikaty o nowych zagrożeniach, określa odbiorców i częstotliwość oraz dokumentuje wysyłkę. Wszystkie zapisy trafiają do Dowodów i są objęte audit trail, więc dokumentację operacyjną z art. 10 ust. 4 organizacja pokazuje z jednego miejsca.

Kanał zgłoszeń dla całego personelu
Kanał zgłoszeń w Quantifier.ai jest dostępny także dla osób bez konta na platformie. Instrukcję można więc omówić na szkoleniu i przećwiczyć na tym samym formularzu, z którego pracownicy skorzystają przy realnym zdarzeniu.
Rola Leona i ekspertów
Asystent AI Leon pilnuje terminów przeglądów i podpowiada, czego brakuje w rejestrach. Program edukacyjny projektują ludzie: eksperci Quantifier pomagają dobrać tematy do ryzyk i ról, przygotować politykę cyberhigieny i zaplanować pierwszy cykl szkoleń, a platforma utrzymuje ten cykl w kolejnych latach.
Co pozostaje po stronie organizacji
Organizacja zapewnia budżet i prowadzących, przeprowadza ćwiczenia i symulacje (platforma przechowuje ich plan i wyniki), podejmuje decyzje podczas przeglądów oraz dba o faktyczny udział pracowników i stosowanie zasad na co dzień.
Najczęstsze błędy
- Utożsamianie szkolenia zarządu z programem dla personelu. Art. 8e i art. 8 ust. 1 pkt 2 lit. i to dwa odrębne obowiązki z innymi odbiorcami i zakresem.
- Jednorazowe szkolenie zamiast programu. Pojedyncze wydarzenie trudno obronić jako środek proporcjonalny do ryzyka.
- Szkolenia bez dowodów. Działanie bez listy uczestników i potwierdzeń ukończenia jest trudne do wykazania podczas audytu.
- Luki przy rotacji. Nowe osoby i współpracownicy spoza etatu najczęściej wypadają z programu, dlatego szkolenie warto wpiąć w proces wdrożenia.
Zobacz ten obszar na platformie
Pokażemy, jak edukacja i cyberhigiena wyglądają w Quantifier.ai: od macierzy odpowiedzialności po dowody gotowe na audyt. Umów demo.
Szukają Państwo szkolenia dla zespołu? Zapraszamy na bezpłatne szkolenia z cyberbezpieczeństwa dla firm prowadzone przez Quantifier.
FAQ — najczęściej zadawane pytania
Czy ustawa o KSC wymaga szkoleń z cyberbezpieczeństwa dla wszystkich pracowników?
Ustawa wymaga edukacji z zakresu cyberbezpieczeństwa dla personelu podmiotu (art. 8 ust. 1 pkt 2 lit. i), a kierownik ma zapewnić, że personel zna obowiązki i wewnętrzne regulacje (art. 8d pkt 4). Formą mogą być szkolenia, komunikaty lub ćwiczenia; zakres dobiera się do ról i ryzyka.
Jak często trzeba szkolić pracowników według KSC?
Ustawa nie określa częstotliwości dla personelu. Program edukacyjny powinien być dostosowany do zidentyfikowanych ryzyk oraz zakresu obowiązków pracowników. Odrębny wymóg określa art. 8e, zgodnie z którym kierownik podmiotu oraz osoba, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa, przechodzą szkolenie raz w roku kalendarzowym. Dodatkowe wymagania obowiązują podmioty objęte rozporządzeniem 2024/2690, które przewiduje m.in. realizację programu podnoszenia świadomości w zaplanowanych odstępach oraz regularne szkolenia osób pełniących określone funkcje związane z bezpieczeństwem.
Czym różni się szkolenie zarządu od edukacji personelu?
Szkolenie z art. 8e jest osobistym, corocznym i dokumentowanym obowiązkiem kierownika. Edukacja personelu z art. 8 jest środkiem w ramach SZBI, którego parametry organizacja dobiera do ryzyka. Obie ścieżki warto prowadzić w jednym rejestrze szkoleń.
Czy symulacje phishingowe są obowiązkowe?
Ustawa ich nie wymienia. Są jednym ze sposobów sprawdzenia, czy edukacja działa, i dostarczają danych do oceny skuteczności środków z art. 8 ust. 1 pkt 2 lit. h. Decyzję o ich stosowaniu warto oprzeć na szacowaniu ryzyka.
Jak udokumentować szkolenia na potrzeby audytu KSC?
Podstawą są zapisy, które ustawa zalicza do dokumentacji operacyjnej: program edukacyjny, listy uczestników, potwierdzenia ukończenia, materiały, wyniki testów oraz działania podjęte po ich analizie.
Czy ISO/IEC 27001 pokrywa wymagania KSC w tym obszarze?
Częściowo. Wytyczne ENISA do rozporządzenia 2024/2690 łączą wymagania dotyczące świadomości i szkoleń m.in. z zabezpieczeniem A.6.3 normy ISO/IEC 27001:2022, więc organizacja z wdrożonym ISMS ma solidny punkt wyjścia. Warto sprawdzić, czy program obejmuje cały personel, zasady cyberhigieny z polityki oraz zapisy wymagane przez art. 10 ustawy.
Autor: Weronika Czaplewska
Konsultacja merytoryczna: Ekspert ds. NIS2 i KSC
Źródła
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw, Dz.U. 2026 poz. 252: art. 8, 8b, 8c, 8d, 8e, 8i, 10
- Ministerstwo Cyfryzacji: Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa zaczyna obowiązywać (2.04.2026)
- Ministerstwo Cyfryzacji: Obowiązki podmiotów kluczowych i ważnych (5.06.2026)
- Dyrektywa (UE) 2022/2555 (NIS2), art. 20 i art. 21
- Rozporządzenie wykonawcze Komisji (UE) 2024/2690, załącznik pkt 8
- ENISA: NIS2 Technical Implementation Guidance (26.06.2025)