Obowiązkowe szkolenie zarządu z KSC: kto musi je odbyć i jak je udokumentować
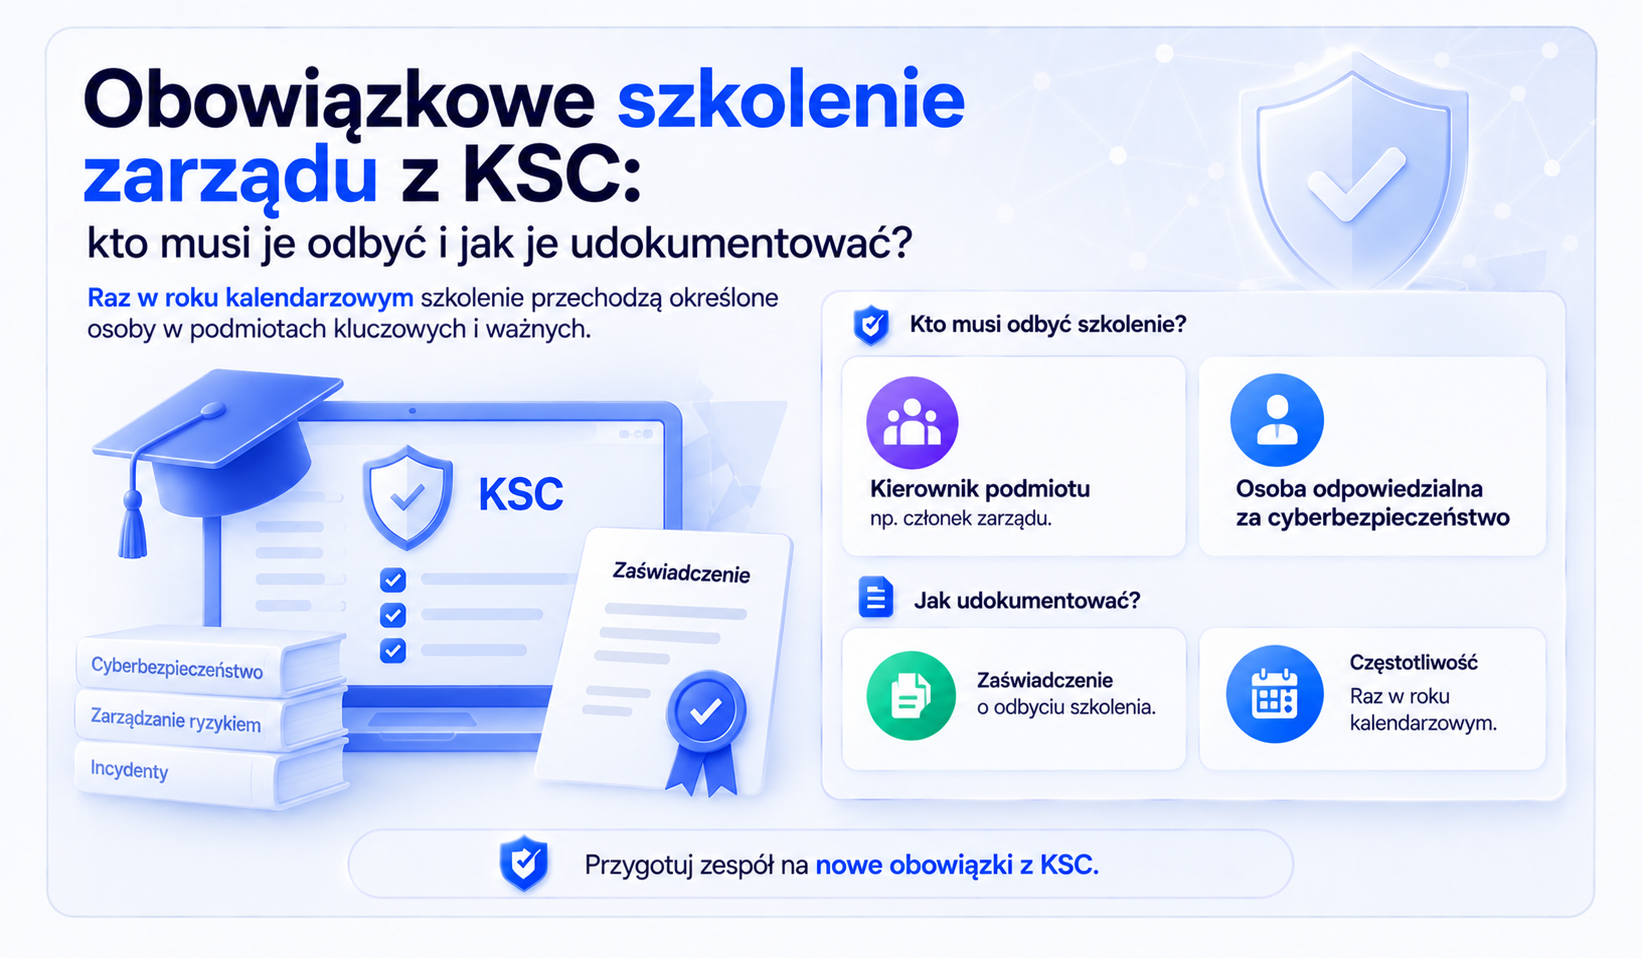
Obowiązkowe szkolenie zarządu z KSC: kto musi je odbyć i jak je udokumentować
Kierownik podmiotu kluczowego lub podmiotu ważnego oraz osoba, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa, raz w roku kalendarzowym przechodzi szkolenie. Tak stanowi art. 8e ust. 1 ustawy o KSC i to jedno zdanie generuje trzy pytania, na które organizacje odpowiadają różnie: czy szkolenie ma odbyć każdy członek zarządu, co dokładnie powinno obejmować oraz jaki dowód wystarczy podczas kontroli. Ustawa rozstrzyga drugie pytanie wprost, wskazując zakres przez odesłanie do konkretnych przepisów, a udział w szkoleniu wymaga udokumentowania.
Najważniejsze pojęcia
- Kierownik podmiotu kluczowego lub podmiotu ważnego to osoba kierująca podmiotem, która odpowiada za wykonywanie obowiązków z zakresu cyberbezpieczeństwa. W spółce kapitałowej będzie to co do zasady członek zarządu, a w przypadku zarządu wieloosobowego – jego członkowie. W jednostkach samorządu wójt, burmistrz albo prezydent miasta, w szpitalu dyrektor, a na uczelni publicznej rektor.
- Osoba, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa to osoba wyznaczona przez kierownika do prowadzenia spraw cyberbezpieczeństwa, najczęściej CISO albo pełnomocnik do spraw cyberbezpieczeństwa.
- Rok kalendarzowy to okres rozliczeniowy obowiązku szkoleniowego, liczony od stycznia do grudnia.
- Udokumentowanie udziału to utrwalenie faktu odbycia szkolenia w formie, którą można przedstawić organowi, na przykład zaświadczenia lub certyfikatu wraz z zakresem programu.
- Świadomość cyberbezpieczeństwa personelu to odrębny obowiązek kierownika dotyczący całej organizacji, realizowany przez szkolenia i działania edukacyjne dla pracowników.
Kto odbywa szkolenie
Kierownik podmiotu, w tym organ wieloosobowy
Adresatem obowiązku jest kierownik podmiotu, niezależnie od formy prawnej organizacji. Pytanie o zarząd wieloosobowy rozstrzyga się przez zestawienie art. 8e z art. 8c ust. 2, zgodnie z którym w przypadku organu wieloosobowego bez wskazania osoby odpowiedzialnej odpowiedzialność ponoszą wszyscy członkowie tego organu. Skoro odpowiedzialność obciąża cały skład, przeszkolenie wszystkich członków zarządu jest rozwiązaniem, które najlepiej odpowiada tej konstrukcji. Organizacje, które wskazały jednego członka zarządu jako osobę odpowiedzialną, powinny przechować dokument potwierdzający to wskazanie razem z dowodami szkolenia.
Osoba, której powierzono obowiązki kierownika
Ustawa wymienia drugą kategorię adresatów obok kierownika. Jeżeli zarząd powierzył prowadzenie spraw cyberbezpieczeństwa konkretnej osobie, obowiązek szkoleniowy obejmuje ją równolegle. W praktyce w organizacji z wyznaczonym CISO występują więc dwa niezależne szkolenia w każdym roku kalendarzowym.
Dlaczego tego obowiązku nie da się przekazać dalej
Powierzenie obowiązków innej osobie pozostawia odpowiedzialność przy kierowniku, co ustawa formułuje wprost. Szkolenie kierownika ma charakter osobisty i pozostaje jego zadaniem także wtedy, gdy dział IT i zespół bezpieczeństwa mają własne, znacznie bardziej techniczne programy szkoleniowe. Brak szkolenia jest też jedną z podstaw kary pieniężnej nakładanej bezpośrednio na kierownika podmiotu, obok kar wymierzanych samej organizacji.
Jak często: rok kalendarzowy zamiast dwunastu miesięcy
Ustawa liczy obowiązek w latach kalendarzowych. W każdym roku ma się odbyć co najmniej jedno udokumentowane szkolenie, co oznacza, że szkolenie z listopada i kolejne ze stycznia wypełniają obowiązek za dwa różne lata, mimo krótkiej przerwy między nimi. Wygodną praktyką jest stały termin, na przykład pierwszy kwartał roku, ponieważ upraszcza planowanie i porządkuje dokumentację. Nowi członkowie zarządu powoływani w trakcie roku wymagają osobnego zaplanowania terminu. W związku z wejściem w życie ustawy 03.04.2026, w przypadku podmiotów kluczowych pierwsze szkolenie należy zrealizować do 31.12.2027r.
Jaki zakres wskazuje ustawa
Art. 8e ust. 2 określa zakres szkolenia przez odesłanie do przepisów opisujących obowiązki podmiotu. Program ogólnej cyberhigieny tego zakresu nie pokrywa, ponieważ ustawa mówi o wykonywaniu konkretnych obowiązków, w tym rejestrowych, incydentowych i audytowych.
Taki zakres oznacza, że szkolenie kierownika powinno operować na poziomie decyzji, nadzoru i alokacji zasobów. Kierownik odpowiada za to, żeby obowiązki zostały wykonane, więc potrzebuje wiedzy o terminach, progach i konsekwencjach, a nie o konfiguracji narzędzi.
Szkolenie kierownika a szkolenia dla personelu
To dwa odrębne obowiązki i realizacja jednego z nich nie wyczerpuje drugiego. Art. 8e dotyczy kierownika i osoby, której powierzono obowiązki kierownika. Zapewnienie świadomości cyberbezpieczeństwa wśród personelu wynika z zadań kierownika opisanych w art. 8d i obejmuje całą organizację. Kontrola sprawdzi jedno i drugie, a każdy z tych obowiązków wymaga własnych dowodów.
Jak udokumentować udział
Ustawa wymaga udokumentowania udziału w szkoleniu, pozostawiając organizacji wybór formy. Zestaw, który daje się obronić podczas kontroli, obejmuje:
- zaświadczenie lub certyfikat z imieniem i nazwiskiem uczestnika oraz datą szkolenia,
- program szkolenia pokazujący pokrycie zakresu z art. 8e ust. 2,
- informację o prowadzącym oraz o formie szkolenia, stacjonarnej albo zdalnej,
- listę obecności lub raport z platformy szkoleniowej przy szkoleniach grupowych i zdalnych,
- dokument wskazujący osobę odpowiedzialną w organie wieloosobowym, jeżeli takie wskazanie nastąpiło,
- harmonogram szkoleń na kolejny rok kalendarzowy.
Najczęstszy brak to certyfikat bez programu. Sam dokument potwierdza obecność, natomiast nie pokazuje, czy szkolenie objęło obowiązki wskazane w ustawie. Drugi typowy problem ma charakter organizacyjny: dowody rozproszone po skrzynkach pocztowych i dyskach członków zarządu, których zebranie na żądanie organu zajmuje kilka dni.
Jak prowadzić szkolenia kierownictwa w Quantifier.ai
Poniższa część opisuje obsługę obowiązku w platformie. Proces sprowadza się do czterech kroków: przypisania szkolenia, ustawienia terminu w cyklu rocznym, dołączenia dowodu i wygenerowania zestawienia na potrzeby kontroli.
Gdzie znaleźć moduł
Po zalogowaniu do platformy przejdź do modułu NIS2, a następnie do sekcji Szkolenia. Sekcja gromadzi szkolenia wymagane przez ustawę o KSC razem z ich statusami, terminami i dowodami realizacji.

Moduł NIS2 w Quantifier.ai z sekcją Szkolenia
Krok po kroku
- Dodaj szkolenie wymagane ustawą. W sekcji Szkolenia utwórz pozycję odpowiadającą obowiązkowi z art. 8e i opisz jej zakres, korzystając z listy obszarów wskazanej wyżej.

Statusy szkoleń kadry kierowniczej w jednym widoku
- Przypisz adresatów. Wskaż kierownika podmiotu, pozostałych członków organu wieloosobowego oraz osobę, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa.
- Ustaw termin w cyklu rocznym. Obowiązek rozlicza się w latach kalendarzowych, więc termin warto ustawić na stały miesiąc, z przypomnieniem z wyprzedzeniem.

Przypisanie szkolenia z art. 8e i termin realizacji
4. Dołącz dowód. Po odbytym szkoleniu dodaj zaświadczenie lub certyfikat wraz z programem, żeby dowód i zakres merytoryczny znajdowały się w jednym miejscu.

Dowód odbycia szkolenia w karcie obowiązku
5. Wygeneruj zestawienie. Przed kontrolą albo audytem przygotuj raport pokazujący, kto i kiedy odbył szkolenie oraz jakie dowody są dostępne.

Zestawienie dowodów gotowe do przedstawienia organowi
Jakie obowiązki pokrywa moduł
Chcesz zobaczyć, jak to działa na Twoich danych? Umów prezentację modułu szkoleniowego i porozmawiaj z naszym zespołem o obowiązkach szkoleniowych w Twojej organizacji: Quantifier.ai
FAQ — najczęściej zadawane pytania
Czy szkolenie musi odbyć każdy członek zarządu?
Ustawa adresuje obowiązek do kierownika podmiotu. Gdy funkcję tę pełni organ wieloosobowy i nie wskazano osoby odpowiedzialnej, odpowiedzialność obciąża wszystkich członków tego organu, dlatego przeszkolenie całego składu jest rozwiązaniem najbezpieczniejszym. Przy wskazaniu osoby odpowiedzialnej warto zachować dokument potwierdzający to wskazanie.
Jak często trzeba powtarzać szkolenie?
Raz w roku kalendarzowym. W każdym roku ma się odbyć co najmniej jedno udokumentowane szkolenie, a odstęp między szkoleniami z sąsiednich lat może być krótszy niż dwanaście miesięcy.
Czy szkolenie kierownika można delegować na dział IT?
Obowiązek ma charakter osobisty. Powierzenie zadań z zakresu cyberbezpieczeństwa innej osobie pozostawia odpowiedzialność przy kierowniku, a osoba, której powierzono te obowiązki, odbywa własne szkolenie na podstawie tego samego przepisu.
Czy szkolenie online spełnia wymóg ustawowy?
Ustawa wskazuje obowiązek odbycia szkolenia i udokumentowania udziału, pozostawiając wybór formy organizacji. Znaczenie ma pokrycie zakresu wskazanego w art. 8e ust. 2 oraz dowód uczestnictwa konkretnej osoby.
Czy szkolenie kierownika zastępuje szkolenia dla pracowników?
Nie. Zapewnienie świadomości cyberbezpieczeństwa personelu jest odrębnym zadaniem kierownika i wymaga własnych działań oraz własnej dokumentacji.
Autor: Weronika Czaplewska
Konsultacja merytoryczna: Ekspert ds. NIS2 i KSC
Źródła
Obwieszczenie w sprawie ogłoszenia jednolitego tekstu ustawy o KSC (Dz.U. 2026 poz. 20)
Ministerstwo Cyfryzacji, Nowelizacja ustawy o KSC: obowiązki podmiotów kluczowych i ważnych
Ministerstwo Cyfryzacji, Q&A do nowelizacji ustawy o KSC, aktualizacja z czerwca 2026 r. (PDF)