Ochrona systemów i informacji w KSC: wymagania art. 8 i ich realizacja w platformie
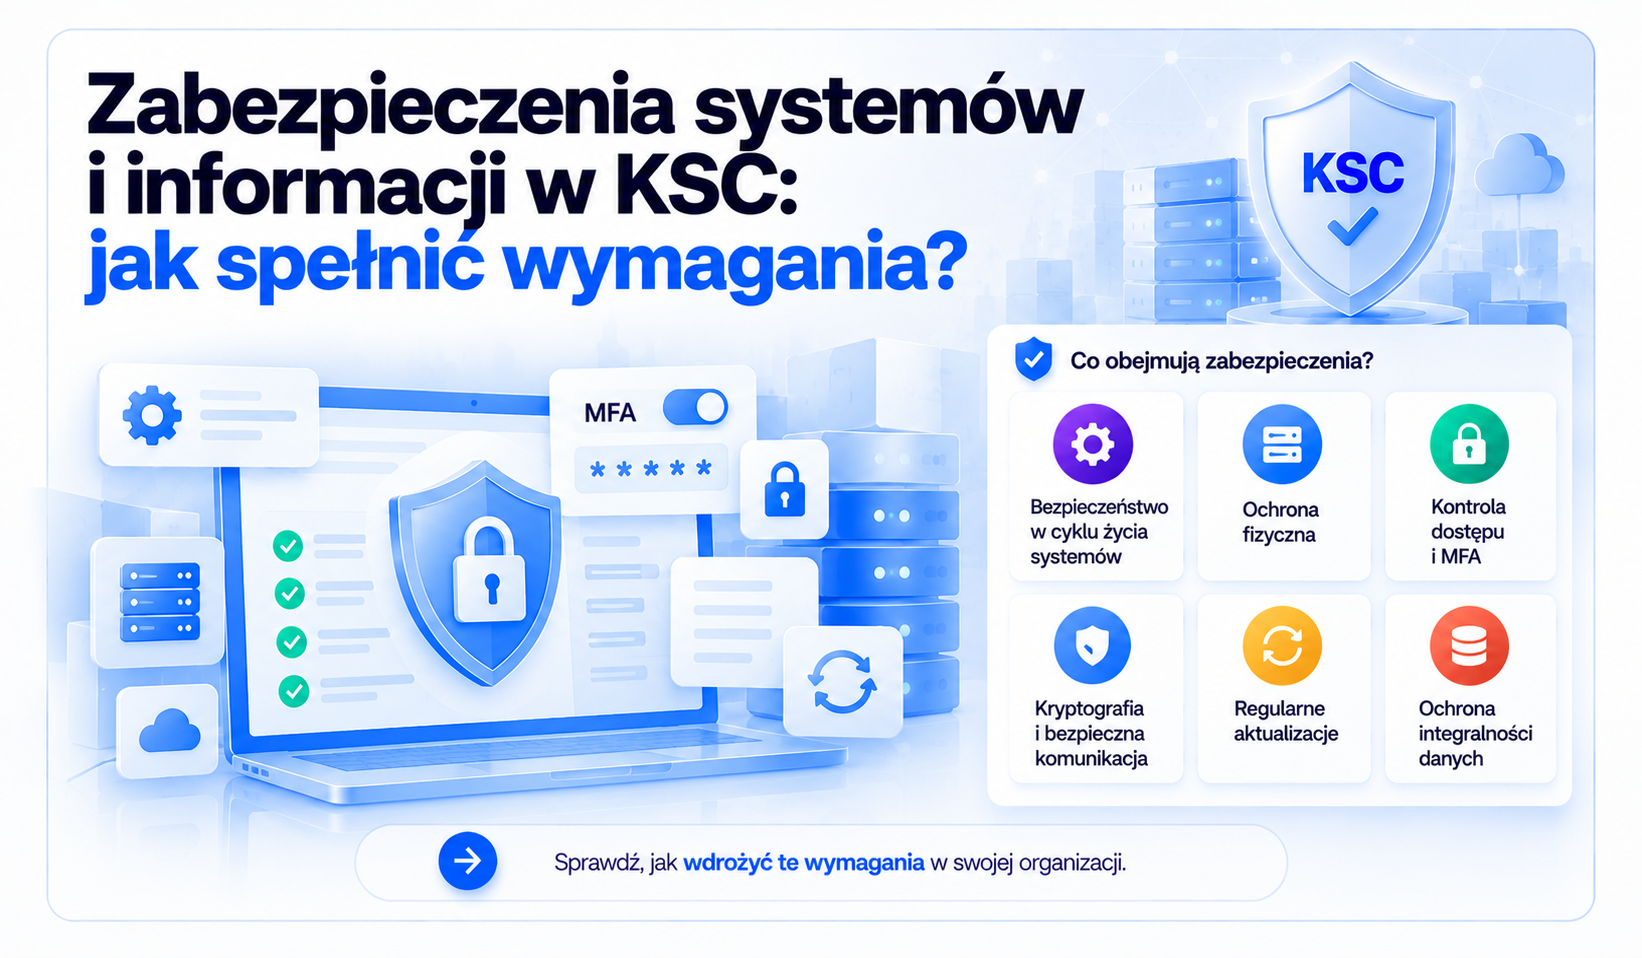
Ustawa o KSC wymaga od podmiotów kluczowych i ważnych zabezpieczeń chroniących systemy i informacje, obejmują one m.in. bezpieczeństwo w cyklu życia systemów, ochronę fizyczną, kryptografię, bezpieczną komunikację, uwierzytelnianie wieloskładnikowe (MFA) w stosownych przypadkach, kontrolę dostępu, regularne aktualizacje oraz ochronę integralności danych (art. 8 ust. 1 pkt 2 lit. b, c, k, l, n oraz pkt 5). Zakres zabezpieczeń wynika z oceny ryzyka, a o zgodności decydują dowody, że zasady opisane w dokumentacji działają w systemach. W trzeciej części serii pokazujemy, co sprawdzić i jak prowadzić ten obszar w platformie Quantifier.ai.
KSC wymaganie po wymaganiu: jak czytać tę serię
Znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa (KSC) wdraża do polskiego prawa dyrektywę NIS2. Nowelizacja opublikowana w Dz.U. z 2026 r. poz. 252 obowiązuje od 3 kwietnia 2026 r. i obejmuje podmioty kluczowe oraz podmioty ważne z sektorów wymienionych w załącznikach nr 1 i 2 do ustawy.
Rdzeniem nowych obowiązków jest system zarządzania bezpieczeństwem informacji (SZBI) z art. 8, obejmujący kilkanaście grup środków technicznych i organizacyjnych. Podmioty, które spełniały kryteria w dniu wejścia nowelizacji w życie, wdrażają obowiązki do 3 kwietnia 2027 r., a podmioty kluczowe przeprowadzają pierwszy audyt do 3 kwietnia 2028 r.
W tej serii omawiamy wymagania KSC obszar po obszarze. Każda część ma ten sam układ:
- podstawa prawna, czyli przepisy, z których wynika dany obszar;
- punkty kontrolne w czterech perspektywach: decyzje i odpowiedzialność; zasady, procedury i dokumentacja; systemy i bezpieczeństwo techniczne; usługi, ludzie i codzienna działalność;
- zakładki platformy Quantifier.ai, w których dany punkt jest realizowany i dokumentowany;
- działania po stronie organizacji, które wymagają decyzji i udziału ludzi.
Pozostałe części serii:
- część 1 - Zarządzanie aktywami.
- część 2 - Edukacja i cyberhigiena.
Najważniejsze pojęcia
- Klasyfikacja informacji: podział informacji według wrażliwości, z którego wynikają zasady ich przechowywania, udostępniania, przesyłania i usuwania.
- Kontrola dostępu: zasady nadawania, zmiany i odbierania uprawnień, dzięki którym użytkownik ma dostęp wyłącznie do zasobów potrzebnych w pracy.
- Uwierzytelnianie wieloskładnikowe (MFA): potwierdzanie tożsamości co najmniej dwoma niezależnymi czynnikami, np. hasłem i kodem z aplikacji.
- Kryptografia: stosowanie szyfrowania i podpisów do ochrony poufności i integralności danych, wraz z zarządzaniem kluczami.
- Podatność: właściwość produktu ICT lub usługi ICT, którą może wykorzystać cyberzagrożenie (art. 2 pkt 11 ustawy).
- Odstępstwo: udokumentowana, czasowa zgoda na odejście od wymagania bezpieczeństwa, oparta na ocenie ryzyka.
- Dowód konfiguracji: zapis potwierdzający, że zabezpieczenie działa w systemie, np. zrzut ustawień, raport ze skanowania lub wynik testu.
Podstawa prawna: co dokładnie mówi ustawa
Cykl życia systemów: lit. b
Lit. b wymaga bezpieczeństwa w procesie nabywania, rozwoju, utrzymania i eksploatacji systemu informacyjnego, w tym testowania. W praktyce wymagania bezpieczeństwa i kryteria odbioru ustala się przed zakupem lub uruchomieniem systemu, a wyniki testów dołącza do decyzji o wdrożeniu.
Bezpieczeństwo fizyczne i środowiskowe: lit. c
Lit. c obejmuje bezpieczeństwo fizyczne i środowiskowe, uwzględniające kontrolę dostępu. Dotyczy ochrony serwerowni, urządzeń i lokalizacji przed nieuprawnionym wejściem oraz przed zagrożeniami takimi jak pożar, zalanie czy awaria zasilania.
Kryptografia, komunikacja i dostęp: lit. k, l, n
Ustawa wymaga polityk i procedur stosowania kryptografii, w tym w stosownych przypadkach szyfrowania (lit. k), bezpiecznych środków komunikacji wewnątrz podmiotu i w ramach KSC, z uwierzytelnianiem wieloskładnikowym w stosownych przypadkach (lit. l), oraz polityk kontroli dostępu (lit. n). Sformułowanie „w stosownych przypadkach” oznacza, że zakres szyfrowania i MFA wynika z oceny ryzyka. Organizacja powinna umieć uzasadnić, gdzie stosuje te mechanizmy i dlaczego.
Ochrona danych, aktualizacje i integralność: pkt 5
Art. 8 ust. 1 pkt 5 wymaga środków zapobiegających incydentom i ograniczających ich wpływ, w tym mechanizmów zapewniających poufność, integralność, dostępność i autentyczność danych (lit. a), regularnych aktualizacji oprogramowania (lit. b) i ochrony przed nieuprawnioną modyfikacją systemu (lit. c). Lit. d dodaje obowiązek niezwłocznego działania po dostrzeżeniu podatności lub cyberzagrożeń, a pkt 3 obowiązek zbierania informacji o cyberzagrożeniach i podatnościach.
Przepis o aktualizacjach jest precyzyjny: aktualizacje przeprowadza się stosownie do zaleceń producenta, z uwzględnieniem analizy ich wpływu na bezpieczeństwo świadczonej usługi oraz poziomu krytyczności poszczególnych aktualizacji. Ustawa oczekuje więc procesu z priorytetami i oceną wpływu na usługę.
Incydenty i współpraca z CSIRT
Lista kontrolna obejmuje też zasady obsługi incydentów. Ich podstawą są art. 8 ust. 1 pkt 4 (zarządzanie incydentami), art. 9 ust. 1 (osoby do kontaktów z podmiotami KSC, co do zasady co najmniej dwie, oraz korzystanie z systemu S46 po wpisie do wykazu) i art. 11 zgłaszanie incydentów poważnych. W przypadku incydentu poważnego zasadniczo wymagane jest przekazanie wczesnego ostrzeżenia w ciągu 24 godzin od jego wykrycia, zgłoszenia w ciągu 72 godzin oraz sprawozdania końcowego nie później niż w ciągu miesiąca od zgłoszenia incydentu. Dla określonych kategorii podmiotów przewidziano szczególne zasady.
Odmienne zasady dla wybranych podmiotów
W bankowości i infrastrukturze rynków finansowych art. 8i wyłącza przepisy o SZBI poza wskazanymi wyjątkami, m.in. podstawowymi zasadami cyberhigieny; zabezpieczenia systemów reguluje dla nich rozporządzenie DORA. Podmioty ważne będące podmiotami publicznymi stosują załącznik nr 4 do ustawy (art. 8 ust. 3). Dostawcy usług cyfrowych z art. 8b ust. 1 stosują rozporządzenie wykonawcze 2024/2690, które rozpisuje te obszary szczegółowo, m.in. w punktach o kryptografii, kontroli dostępu i bezpieczeństwie fizycznym.
Co sprawdzić: 16 punktów kontrolnych
Poniższa tabela przekłada przepisy na pytania kontrolne. Przy punktach realizowanych częściowo wskazujemy, co pozostaje w infrastrukturze organizacji.
Jak ten obszar działa w platformie Quantifier.ai
W tym obszarze platforma prowadzi warstwę zarządczą: zasady, przypisanie zabezpieczeń do zasobów, terminy przeglądów i dowody. Pokazuje, czy zabezpieczenia opisane w politykach zostały wdrożone i potwierdzone.
Odpowiedzialność i odstępstwa
W Macierzy RACI organizacja wskazuje osoby odpowiedzialne za decyzje dotyczące ochrony systemów i informacji oraz właścicieli zasobów i zabezpieczeń. W Polityce opisuje zasady zatwierdzania odstępstw: każde ma uzasadnienie, ocenę ryzyka, osobę zatwierdzającą i termin ponownego przeglądu.
Polityki i wymagania dla nowych systemów
W zakładce Polityka organizacja opracowuje klasyfikację informacji, zasady szyfrowania i zarządzania kluczami, zatwierdzone kanały komunikacji, wymagania MFA oraz zasady nadawania i odbierania uprawnień. Procedura wdrożenia nowego systemu i usługi zbiera wymagania bezpieczeństwa i kryteria odbioru, łączy je z oceną ryzyka i zatwierdzeniem przed uruchomieniem, a wyniki weryfikacji trafiają do dowodów.
Zabezpieczenia, podatności i aktualizacje
W Rejestrze zasobów zabezpieczenia są przypisane do konkretnych systemów i urządzeń, z odpowiedzialnymi i terminami. W Dowodach organizacja gromadzi konfiguracje, raporty ze skanowania i wyniki testów, które potwierdzają, że MFA, szyfrowanie i polityki haseł działają w systemach.
Zidentyfikowane podatności zespół dokumentuje, wiąże z zasobami i Rejestrem ryzyk oraz przypisuje im priorytety i zadania naprawcze. Procedury cykliczne wyznaczają terminy przeglądów konfiguracji, aktualizacji i wymiany rozwiązań bez wsparcia producenta, a platforma przypomina o nich i zapisuje wyniki. Skanowanie i instalację aktualizacji wykonują narzędzia administracyjne organizacji.

Incydenty
Zakładka Incydenty porządkuje klasyfikację i eskalację zdarzeń, odpowiedzialności, kontakty oraz zapis zgłoszeń i korespondencji. Wyznaczenie osób do kontaktu z CSIRT, sam kontakt i czynności w systemie S46 organizacja realizuje poza platformą.
Ludzie i urządzenia
Rejestr pracowników zestawiony z Rejestrem zasobów pokazuje, kto korzysta z jakich urządzeń. Procedura cyberhigieny opisuje zasady dopuszczania sprzętu, w tym prywatnego, wykaz zatwierdzonego oprogramowania i wymagania dla urządzeń mobilnych: szyfrowanie, blokadę ekranu, aktualizacje i postępowanie po utracie urządzenia. Szkolenia przekazują użytkownikom instrukcje.
Rola Leona i ekspertów
Asystent AI Leon pilnuje terminów przeglądów i podpowiada, czego brakuje w rejestrach. Eksperci Quantifier pomagają ocenić stan techniczny, przygotować polityki oraz ustalić, gdzie szyfrowanie i MFA są uzasadnione ryzykiem, a następnie zaplanować zmiany w formie mapy drogowej.
Co pozostaje w infrastrukturze organizacji
Organizacja konfiguruje konta, MFA i szyfrowanie, instaluje aktualizacje, skanuje podatności, wdraża zabezpieczenia fizyczne oraz kontaktuje się z CSIRT przez S46. Platforma dokumentuje te działania i pilnuje ich cyklu.
Najczęstsze błędy
- Polityka bez pokrycia w systemach. Zapis o obowiązkowym MFA bez dowodu konfiguracji trudno obronić podczas audytu.
- Aktualizacje bez priorytetów. Instalowanie wszystkiego bez analizy albo odkładanie poprawek bez oceny ryzyka rozmija się z pkt 5 lit. b, który zakłada analizę krytyczności i wpływu na usługę.
- Odstępstwa bez terminu. Wyjątek zatwierdzony „na chwilę”, bez daty przeglądu, zwykle staje się stałą luką.
- Konta współdzielone. Wspólne loginy uniemożliwiają rozliczenie działań i rzetelny przegląd uprawnień.
- Systemy bez wsparcia producenta. Rozwiązania, dla których skończyło się wsparcie, przestają otrzymywać poprawki bezpieczeństwa i wymagają planu wycofania.
Zobacz ten obszar na platformie
Pokażemy, jak w Quantifier.ai połączyć polityki bezpieczeństwa z zasobami, zabezpieczeniami i dowodami ich wdrożenia. Umów demo.
FAQ - najczęściej zadawane pytania
Czy KSC wymaga MFA dla wszystkich użytkowników i systemów?
Ustawa wymaga uwierzytelniania wieloskładnikowego w stosownych przypadkach (art. 8 ust. 1 pkt 2 lit. l). Zakres wynika z oceny ryzyka; w praktyce MFA stosuje się przede wszystkim przy dostępie zdalnym, kontach uprzywilejowanych i systemach krytycznych dla usługi. Wybór warto uzasadnić i udokumentować.
Czy trzeba szyfrować wszystkie dane?
Ustawa wymaga polityk stosowania kryptografii, w tym szyfrowania w stosownych przypadkach (lit. k). O zakresie decydują klasyfikacja informacji i ocena ryzyka. Polityka powinna wskazywać, które dane i nośniki są szyfrowane oraz jak organizacja zarządza kluczami.
Jak często aktualizować systemy według KSC?
Ustawa wymaga regularnych aktualizacji stosownie do zaleceń producenta, z analizą wpływu na bezpieczeństwo usługi i krytyczności aktualizacji (art. 8 ust. 1 pkt 5 lit. b). Częstotliwość ustala procedura, a aktualizacje krytyczne mają szybszą ścieżkę niż rutynowe.
Kto zatwierdza odstępstwa od wymagań bezpieczeństwa?
Ustawa nie reguluje tego wprost. Odstępstwo oznacza przyjęcie ryzyka, dlatego zatwierdza je kierownictwo lub osoba upoważniona do akceptacji ryzyka, zgodnie z zasadami z polityki. Za decyzje w sprawie SZBI odpowiada kierownik podmiotu (art. 8d pkt 1).
Czy platforma GRC wdraża zabezpieczenia techniczne?
Platforma prowadzi zasady, przypisanie zabezpieczeń do zasobów i dowody wdrożenia. Konfiguracja odbywa się w systemach i narzędziach administracyjnych organizacji.
Czy ISO/IEC 27001 pokrywa ten obszar?
W znacznej części. Załącznik A normy ISO/IEC 27001:2022 obejmuje m.in. kontrolę dostępu (A.5.15), bezpieczne uwierzytelnianie (A.8.5), kryptografię (A.8.24), zarządzanie podatnościami technicznymi (A.8.8) i bezpieczeństwo fizyczne (grupa A.7). Warto sprawdzić, czy deklaracja stosowania obejmuje usługi objęte KSC i czy proces aktualizacji uwzględnia analizę wpływu wymaganą przez pkt 5 lit. b.
Autor: Weronika Czaplewska
Konsultacja merytoryczna: Ekspert ds. NIS2 i KSC
Źródła
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw, Dz.U. 2026 poz. 252: art. 2 pkt 11, art. 8, 8b, 8d, 8i, 9, 11
- Ministerstwo Cyfryzacji: Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa zaczyna obowiązywać (2.04.2026)
- Ministerstwo Cyfryzacji: Obowiązki podmiotów kluczowych i ważnych (5.06.2026)
- Dyrektywa (UE) 2022/2555 (NIS2), art. 21
- Rozporządzenie wykonawcze Komisji (UE) 2024/2690
- ENISA: NIS2 Technical Implementation Guidance (26.06.2025)