Reagowanie na incydenty i ciągłość działania w KSC: wymagania art. 8 i ich realizacja w platformie
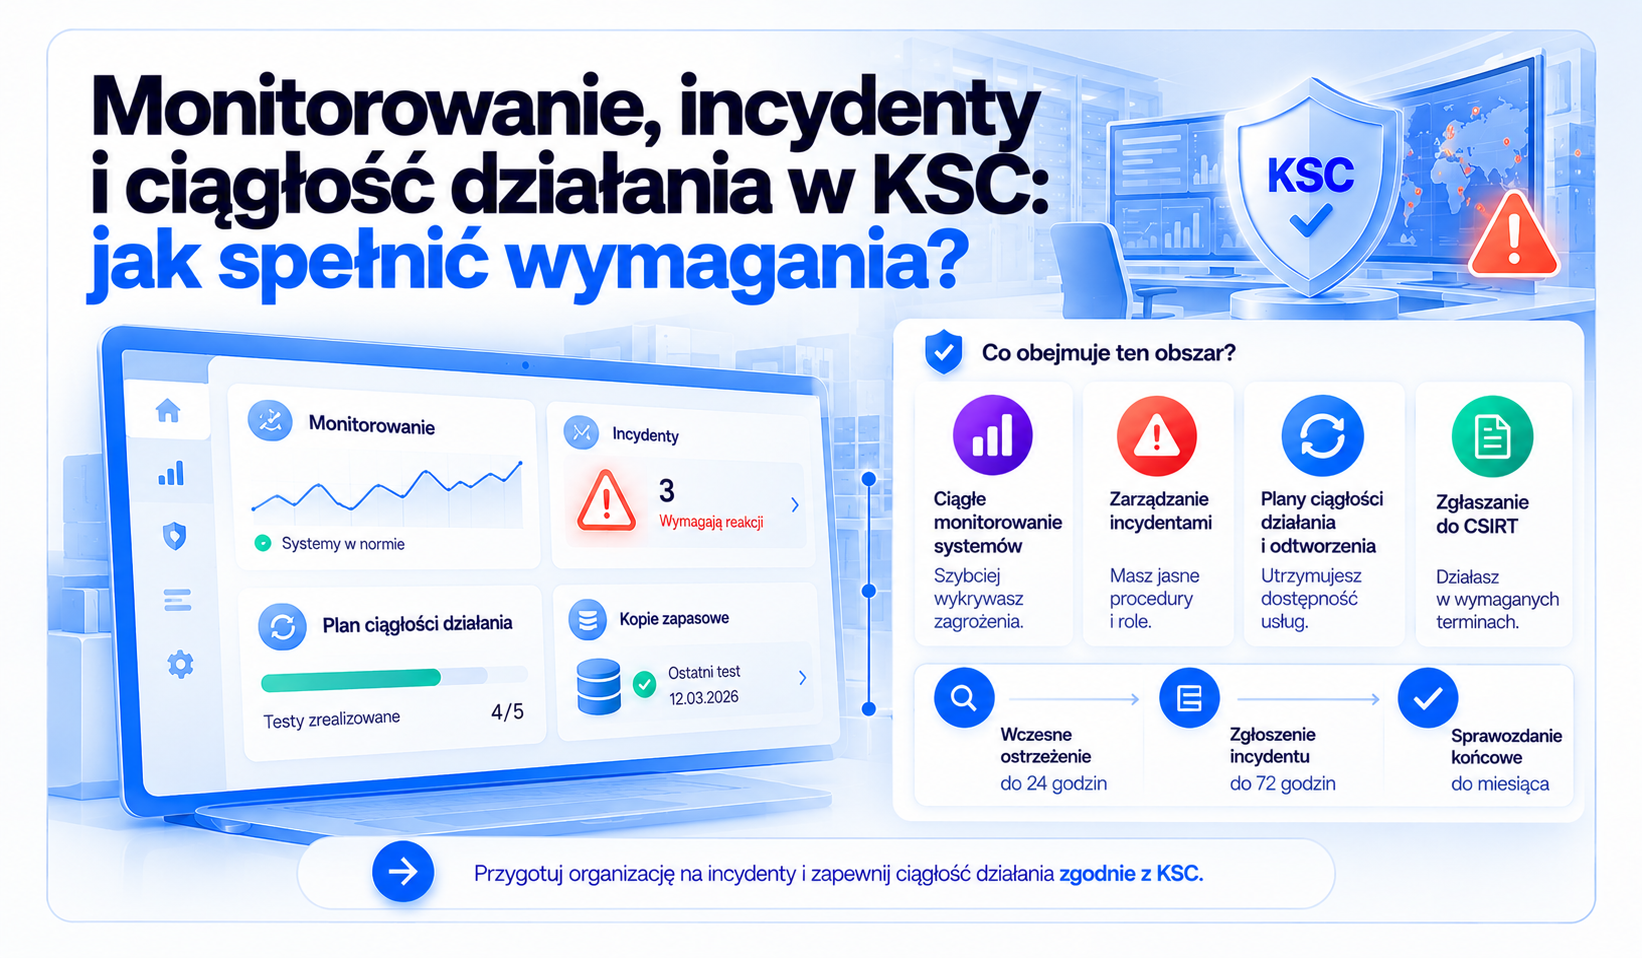
Ustawa o KSC wymaga od podmiotów kluczowych i ważnych ciągłego monitorowania systemów, zarządzania incydentami oraz planów ciągłości działania i odtworzenia, które są testowane i utrzymywane (art. 8 ust. 1 pkt 2 lit. f i g, pkt 3, pkt 4).Co do zasady, w przypadku wykrycia incydentu poważnego podmiot ma obowiązek przekazać do właściwego CSIRT sektorowego wczesne ostrzeżenie w ciągu 24 godzin, a zgłoszenie incydentu w ciągu 72 godzin od jego wykrycia (art. 11). Dla niektórych kategorii podmiotów przewidziano odmienne zasady. Te terminy są realne tylko wtedy, gdy role, decyzje i procedury ustalono przed zdarzeniem. W piątej części serii pokazujemy, co sprawdzić i jak prowadzić ten obszar w platformie Quantifier.ai.
KSC wymaganie po wymaganiu: jak czytać tę serię
Znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa (KSC) wdraża do polskiego prawa dyrektywę NIS2. Nowelizacja opublikowana w Dz.U. z 2026 r. poz. 252 obowiązuje od 3 kwietnia 2026 r. i obejmuje podmioty kluczowe oraz podmioty ważne z sektorów wymienionych w załącznikach nr 1 i 2 do ustawy.
Rdzeniem nowych obowiązków jest system zarządzania bezpieczeństwem informacji (SZBI) z art. 8, obejmujący kilkanaście grup środków technicznych i organizacyjnych. Podmioty, które spełniały kryteria w dniu wejścia nowelizacji w życie, wdrażają obowiązki do 3 kwietnia 2027 r., a podmioty kluczowe przeprowadzają pierwszy audyt do 3 kwietnia 2028 r.
W tej serii omawiamy wymagania KSC obszar po obszarze. Każda część ma ten sam układ:
- podstawa prawna, czyli przepisy, z których wynika dany obszar;
- punkty kontrolne w czterech perspektywach: decyzje i odpowiedzialność; zasady, procedury i dokumentacja; systemy i bezpieczeństwo techniczne; usługi, ludzie i codzienna działalność;
- zakładki platformy Quantifier.ai, w których dany punkt jest realizowany i dokumentowany;
- działania po stronie organizacji, które wymagają decyzji i udziału ludzi.
Pozostałe części serii:
- część 1 - Zarządzanie aktywami,
- część 2 - Edukacja i cyberhigiena,
- część 3 - Ochrona systemów i informacji,
- część 4 - Łańcuch dostaw i dostawcy.
Najważniejsze pojęcia
- Incydent: zdarzenie, które ma lub może mieć niekorzystny wpływ na bezpieczeństwo systemów informacyjnych (art. 2 pkt 5).
- Incydent poważny: incydent, który powoduje lub może spowodować poważne obniżenie jakości lub przerwanie świadczenia usługi, straty finansowe dla podmiotu albo poważną szkodę dla innych osób (art. 2 pkt 7).
- Wczesne ostrzeżenie: pierwsza informacja o incydencie poważnym przekazywana do CSIRT sektorowego w ciągu 24 godzin od wykrycia.
- CSIRT sektorowy: zespół reagowania na incydenty działający dla danego sektora lub podsektora, ustanowiony przez organ właściwy do spraw cyberbezpieczeństwa.
- System S46: system teleinformatyczny z art. 46 ustawy, służący m.in. do zgłaszania incydentów i wymiany informacji z CSIRT.
- Plan ciągłości działania: opis utrzymania lub przywrócenia usług po zakłóceniu, z kolejnością przywracania, odpowiedzialnościami i rozwiązaniami zastępczymi.
- Test odtworzenia: sprawdzenie, czy dane i systemy da się odtworzyć z kopii zapasowych w zakładanym czasie.
Podstawa prawna: co dokładnie mówi ustawa
Monitorowanie i informacje o zagrożeniach: lit. g i pkt 3
Lit. g wymaga objęcia systemu informacyjnego wykorzystywanego do świadczenia usługi monitorowaniem w trybie ciągłym. Pkt 3 dodaje zbieranie informacji o cyberzagrożeniach i podatnościach systemu. Monitorowanie dostarcza sygnałów, dzięki którym obsługa incydentu zaczyna się od wykrycia zdarzenia, zanim zgłosi je użytkownik.
Zarządzanie incydentami i reakcja: pkt 4 i pkt 5 lit. d
Pkt 4 wymaga zarządzania incydentami. W praktyce obejmuje to wykrywanie, rejestrowanie, analizę i klasyfikację zdarzeń, eskalację, działania ograniczające skutki oraz analizę po incydencie. Pkt 5 lit. d wymaga niezwłocznego działania po dostrzeżeniu podatności lub cyberzagrożeń, w tym czasowego ograniczenia ruchu przychodzącego, z minimalizacją skutków dla dostępności usług. Decyzje o izolacji systemów i ograniczeniu usług powinny więc mieć wskazanych właścicieli przed incydentem.
Zgłaszanie do CSIRT i komunikacja: art. 9 i art. 11
Incydent poważny podmiot zgłasza do właściwego CSIRT sektorowego za pomocą systemu S46 (art. 11 ust. 2). Terminy wynikają z art. 11 ust. 1 i art. 12b:
Art. 9 ust. 1 wymaga wyznaczenia co najmniej dwóch osób do kontaktów z podmiotami krajowego systemu cyberbezpieczeństwa (w mikro- i małych przedsiębiorstwach co najmniej jednej) oraz zapewnienia użytkownikom możliwości zgłoszenia incydentu. Art. 11 ust. 2a i 2b wymaga informowania użytkowników o środkach zapobiegawczych przy poważnym cyberzagrożeniu oraz o incydencie poważnym, który niekorzystnie wpływa na świadczenie usług.
Warto pamiętać, że jeżeli incydent wiąże się również z naruszeniem ochrony danych osobowych, niezależnie od obowiązków wynikających z KSC może powstać konieczność zgłoszenia naruszenia Prezesowi UODO zgodnie z art. 33 RODO. Obowiązek ten podlega odrębnej ocenie i nie jest zastępowany zgłoszeniem do CSIRT.
Ciągłość działania: lit. f
Lit. f wymaga wdrażania, dokumentowania, testowania i utrzymywania planów ciągłości działania, planów awaryjnych oraz planów odtworzenia systemu po zdarzeniu, którego skutki przekraczają zdolności podmiotu do odbudowy własnymi środkami. Ustawa wprost wymienia testowanie, dlatego plan bez ćwiczeń i testów odtworzenia z kopii zapasowych trudno uznać za wdrożony. Dokumentację systemu zarządzania ciągłością działania art. 10 ust. 3 zalicza do dokumentacji normatywnej.
Odmienne zasady dla wybranych podmiotów
- Podmioty ważne będące podmiotami publicznymi stosują art. 11 i 12 bez obowiązku wczesnego ostrzeżenia oraz sprawozdań okresowych, z postępu i końcowych (art. 12c).
- Dostawcy usług zaufania zgłaszają incydent poważny w ciągu 24 godzin od wykrycia (art. 11 ust. 1a).
- Bankowość i infrastruktura rynków finansowych zgłaszają poważne incydenty związane z ICT według rozporządzenia DORA (art. 8i).
Progi uznania incydentu za poważny określa rozporządzenie Rady Ministrów (art. 11 ust. 4). Jesienią 2026 r. projekt nowego rozporządzenia był w opiniowaniu, a przejściowo stosuje się rozporządzenie z 2018 r. Dla części dostawców usług cyfrowych progi określa rozporządzenie wykonawcze 2024/2690.
Co sprawdzić: 13 punktów kontrolnych
Poniższa tabela przekłada przepisy na pytania kontrolne. Przy punktach realizowanych częściowo wskazujemy, co odbywa się w narzędziach organizacji.
Jak ten obszar działa w platformie Quantifier.ai
Platforma prowadzi organizacyjną część reagowania: role, procedury, rejestr incydentów, plany i wyniki testów. Monitoring, alerty, izolacja systemów i odtwarzanie działają w narzędziach organizacji, a Quantifier.ai dokumentuje wymagania, decyzje i wyniki.
Role i decyzje
W Macierzy RACI organizacja przypisuje role związane z monitorowaniem, przyjmowaniem zgłoszeń, klasyfikacją i koordynacją obsługi, wraz z zastępstwami. Wskazuje też, kto decyduje o odizolowaniu systemów, ograniczeniu usług, uruchomieniu planów awaryjnych i komunikacji.
Procedury i rejestr incydentów
Procedury opisują przyjmowanie i klasyfikację zgłoszeń, kryteria eskalacji do kierownictwa, kanały kontaktu, zastępstwa i współpracę z CSIRT. W zakładce Incydenty organizacja dokumentuje przebieg zdarzenia, decyzje i ich uzasadnienie, przekazane zgłoszenia oraz analizę po incydencie: przyczyny, skuteczność reakcji, wnioski i działania naprawcze, które aktualizują procedury i ocenę ryzyka. Zgłoszenia do CSIRT organizacja składa w systemie S46.
.

Kanał zgłoszeń
Pracownicy zgłaszają incydenty i nieprawidłowości przez kanał zgłoszeń, dostępny także dla osób bez konta na platformie. Instrukcję zgłoszenia przekazują Szkolenia, co łączy ten obszar z częścią 1 seri
Ciągłość działania i testy
W Planie ciągłości działania organizacja opisuje kolejność przywracania usług, odpowiedzialności, rozwiązania zastępcze i potrzebne zasoby; kolejność wynika z krytyczności ustalonej w analizie BIA, omówionej w części 2. Zakładka Plany & testy gromadzi scenariusze izolowania systemów, harmonogram i wyniki testów odtworzenia z kopii zapasowych, przebieg ćwiczeń oraz plan komunikacji kryzysowej. Wnioski z testów stają się zadaniami naprawczymi z właścicielem i terminem.
Monitorowanie i komunikacja
W Rejestrze zasobów organizacja oznacza zasoby objęte monitorowaniem, a Procedury opisują monitorowane zdarzenia, odbiorców alertów, priorytety i przeglądy. W zakładce Awareness zespół przygotowuje i dokumentuje komunikaty o zakłóceniach i przewidywanym przywróceniu usług.
Rola Leona i ekspertów
Asystent AI Leon pilnuje terminów testów i przeglądów oraz podpowiada, czego brakuje w procedurach i rejestrach. Eksperci Quantifier pomagają przygotować procedurę obsługi incydentów, plany ciągłości i odtworzenia oraz scenariusze ćwiczeń.
Co pozostaje poza platformą
Monitoring i alerty działają w narzędziach IT organizacji, np. SIEM lub EDR. Izolację systemów i odtwarzanie z kopii zapasowych wykonują administratorzy, a zgłoszenia do CSIRT i współpraca przy obsłudze incydentu poważnego odbywają się w systemie S46. Platforma dokumentuje wymagania, decyzje i wyniki tych działań.
Najczęstsze błędy
- Procedura bez nazwisk i zastępstw. Opis obsługi incydentów bez wskazanych osób zawodzi w nocy, w weekend i podczas urlopów.
- Liczenie terminu od niewłaściwego momentu. Termin 24 godzin biegnie od wykrycia incydentu poważnego, więc opóźniona klasyfikacja skraca czas na zgłoszenie.
- Kopie zapasowe bez testu odtworzenia. Kopia, której nikt nie odtworzył, daje fałszywe poczucie bezpieczeństwa.
- Decyzja o izolacji ustalana w trakcie ataku. Ustalanie, kto może wyłączyć system, kosztuje czas, którego podczas incydentu brakuje.
- Incydent zamknięty bez wniosków. Bez analizy przyczyn te same słabości wracają przy kolejnym zdarzeniu.
Zobacz ten obszar na platformie
Pokażemy, jak w Quantifier.ai połączyć procedury, rejestr incydentów i plany ciągłości z wynikami testów. Umów demo.
FAQ — najczęściej zadawane pytania
Kiedy incydent jest poważny?
Gdy powoduje lub może spowodować poważne obniżenie jakości lub przerwanie świadczenia usługi, straty finansowe dla podmiotu albo poważną szkodę dla innych osób (art. 2 pkt 7). Klasyfikację ułatwiają progi z rozporządzenia Rady Ministrów; nowe rozporządzenie było jesienią 2026 r. na etapie projektu.
Ile jest czasu na zgłoszenie incydentu poważnego?
Wczesne ostrzeżenie trafia do CSIRT sektorowego niezwłocznie, nie później niż w ciągu 24 godzin od wykrycia, a zgłoszenie nie później niż w ciągu 72 godzin. Sprawozdanie końcowe przekazuje się w ciągu miesiąca od zgłoszenia.
Kto zgłasza incydent do CSIRT?
Podmiot kluczowy lub ważny, w praktyce przez osoby wyznaczone do kontaktów z podmiotami KSC, które mają dostęp do systemu S46. Warto wskazać zastępstwa, żeby zgłoszenie było możliwe także poza godzinami pracy.
Czy trzeba informować klientów o incydencie?
Tak, jeśli incydent poważny niekorzystnie wpływa na świadczenie usług (art. 11 ust. 2b). Przy poważnym cyberzagrożeniu podmiot informuje użytkowników o możliwych środkach zapobiegawczych (art. 11 ust. 2a). Plan komunikacji warto przygotować przed incydentem.
Jak często testować plany ciągłości i kopie zapasowe?
Ustawa wymaga testowania planów (lit. f), a częstotliwość pozostawia organizacji. Ustala się ją w procedurze według krytyczności usług; test odtworzenia warto powtórzyć także po istotnych zmianach w infrastrukturze.
Czy platforma GRC zastępuje SOC lub SIEM?
Platforma GRC i narzędzia SOC pełnią różne role. SIEM i EDR wykrywają zdarzenia w systemach, a Quantifier.ai porządkuje role, procedury, rejestr incydentów, plany ciągłości i dowody ich testowania. Razem dają podstawę do wykazania zgodności z art. 8 ust. 1 pkt 4 i lit. f.
Autor: Weronika Czaplewska
Konsultacja merytoryczna: Ekspert ds. NIS2 i KSC
Źródła
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw, Dz.U. 2026 poz. 252: art. 2, 8, 8i, 9, 10, 11, 12a, 12b, 12c
- Ministerstwo Cyfryzacji: Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa zaczyna obowiązywać (2.04.2026)
- Ministerstwo Cyfryzacji: Obowiązki podmiotów kluczowych i ważnych (5.06.2026)
- wartowiedziec.pl: Progi uznania incydentu za poważny (16.09.2026)
- Dyrektywa (UE) 2022/2555 (NIS2), art. 21 i art. 23
- Rozporządzenie wykonawcze Komisji (UE) 2024/2690